

Chrome zobrazí nový typ upozornenia pri podozrivých weboch

Google odhalí falošné stránky aj pomocou Gemini.
 Pridajte si TOUCHIT.sk ako preferovaný zdroj informácií
Google predstavil nové bezpečnostné funkcie pre prehliadač Chrome, ktoré odhalia rizikové stránky skôr, ako ich načítate do prehliadača. Podobnú funkciu má napríklad aj ESET Mobile Security v smartfóne a kontrolu všetky odkazy, ktoré chcete otvoriť, nielen tie z Chrome.
Chrome ma nový systém, ktorý rozlišuje medzi podozrivými a nebezpečnými stránkami. Na podozrivé stránky prehliadač upozorní aj vtedy, keď nemá dostatok dôkazov na jednoznačné potvrdenie o ich škodlivosti. Pri stránkach, o ktorých Chrome s naisto vie, že sú škodlivé, zobrazí doterajšie upozornenie s červeným podkladom cez celú obrazovku.
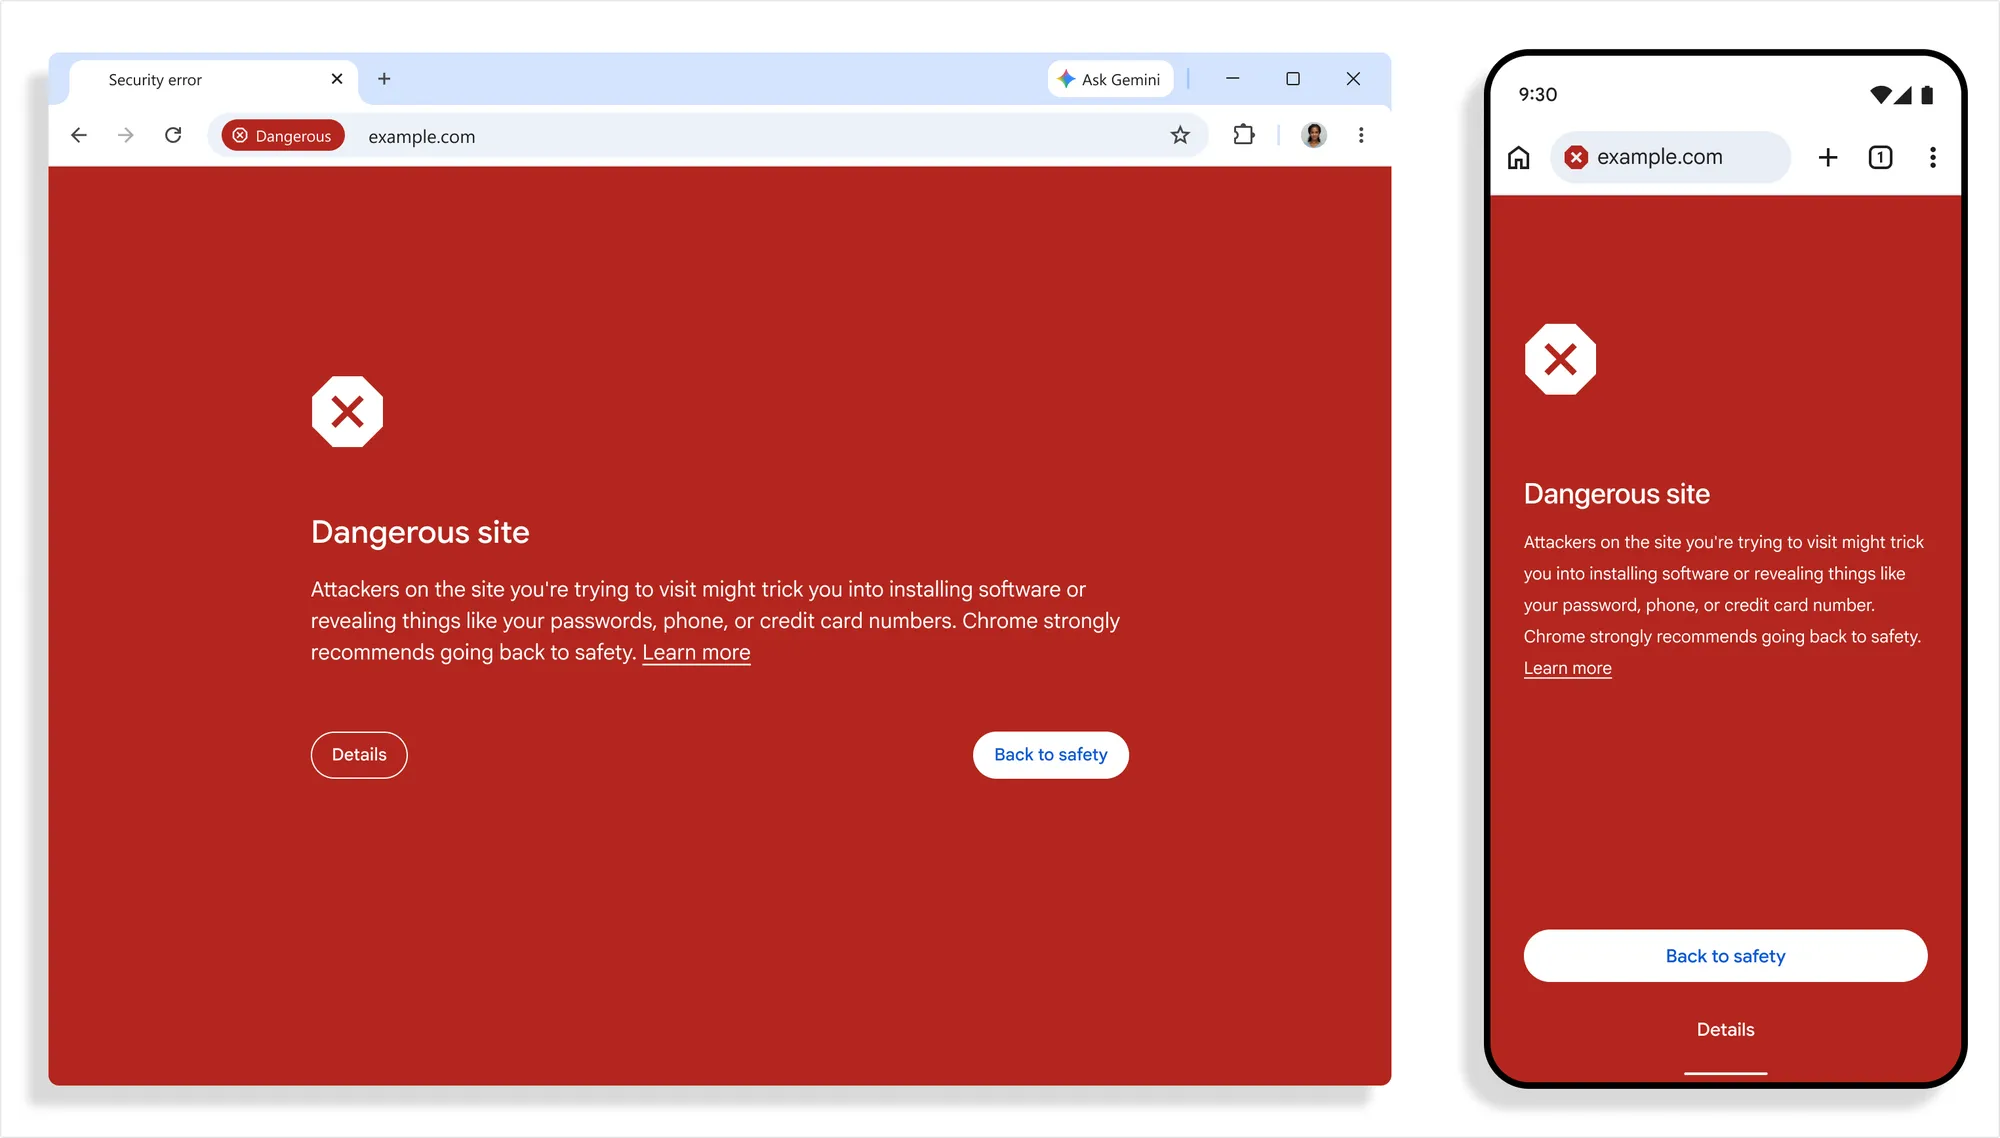
Tip: Rozšírenú ochranu zapnete v sekcii Nastavenia – Ochrana súkromia a zabezpečenie – Zabezpečenie – Rozšírená ochrana.
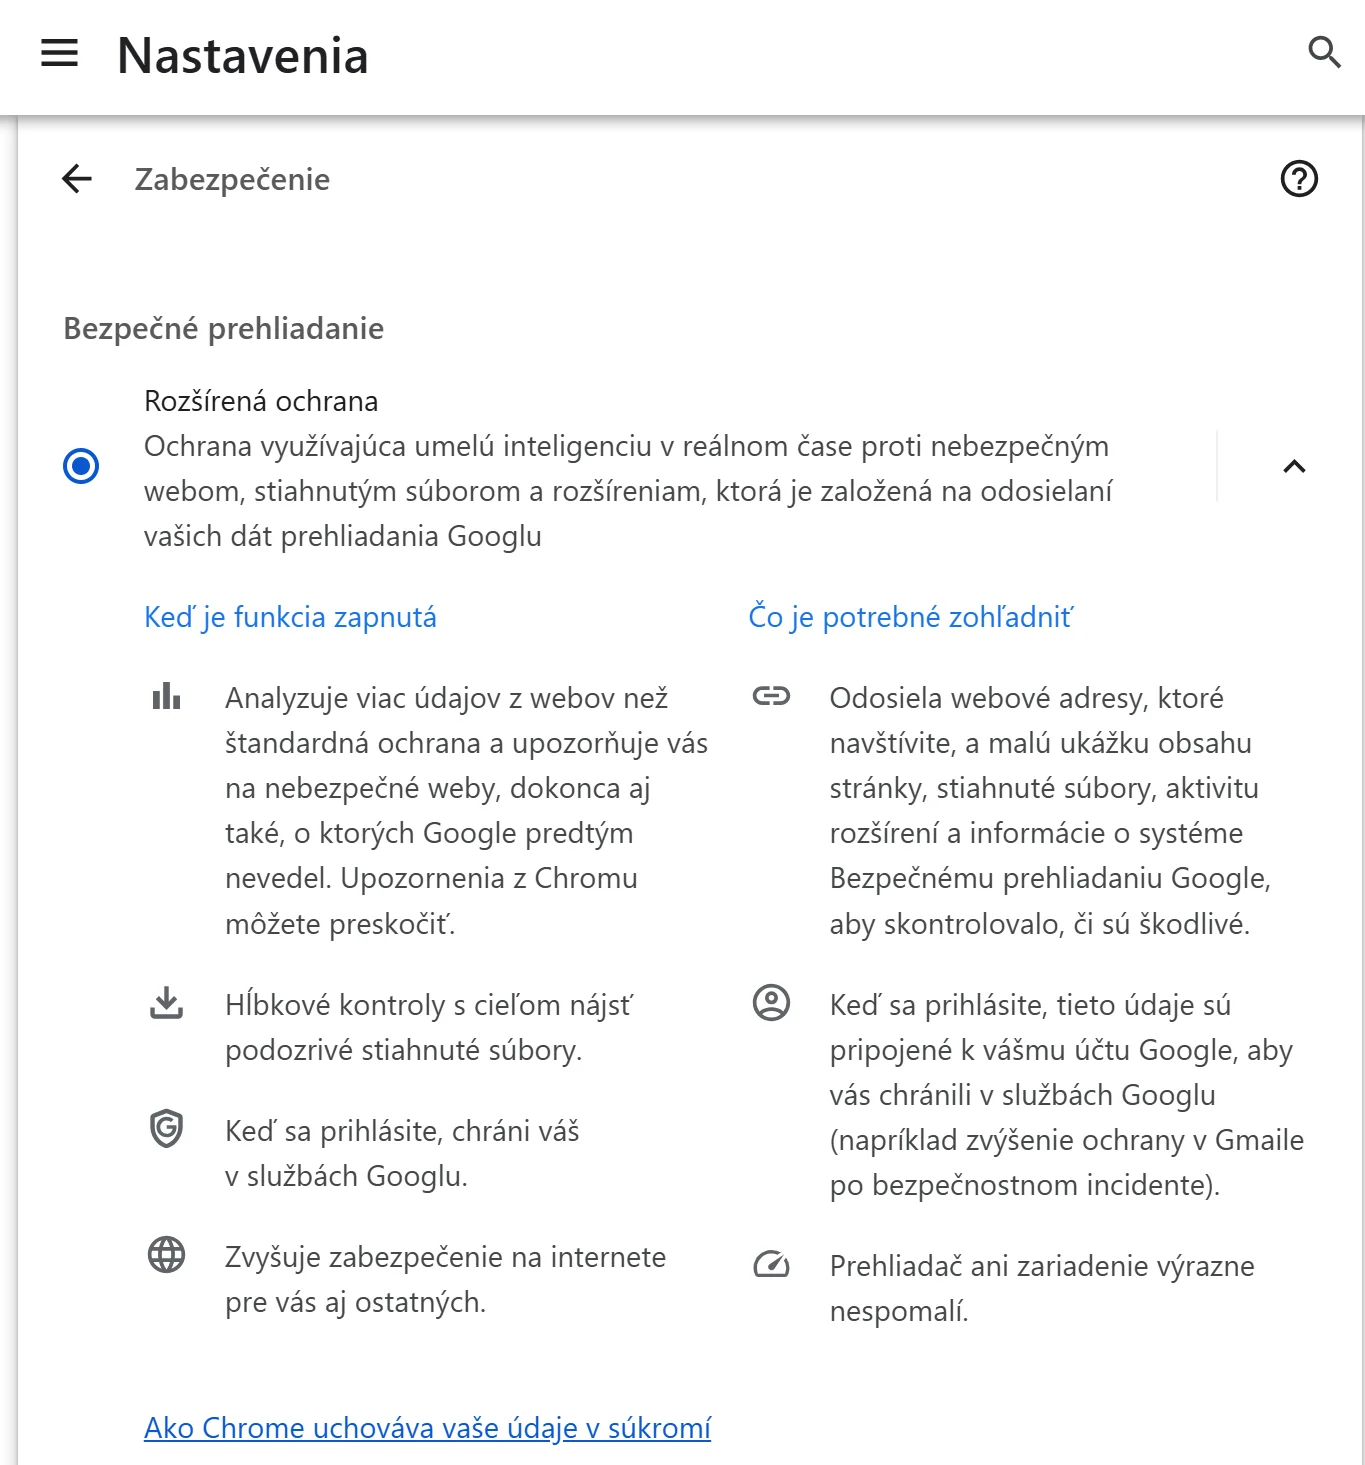
Zdroj: TOUCHIT
Gemini odhalí aj falošné antivírusy a aktualizácie
Ďalšou novinkou je rozšírené využitie Gemini pri odhaľovaní podvodov. Chrome pôvodne používal model Gemini priamo v zariadení na rozpoznávanie podvodov, pri ktorých sa útočníci vydávajú napríklad za technickú podporu.
Teraz bude bezpečnosť strážiť vyšší model Gemini, ktorý pracuje na serveroch. Analyzuje obsah stránky a vyhodnotí napríklad značku, za ktorú sa web vydáva. Služba Safe Browsing (Bezpečné prehliadanie) následne skombinuje výsledky analýzy s reputáciou domény a ďalšími bezpečnostnými signálmi. Na základe toho sa rozhodne, či používateľa upozorní na hrozbu.
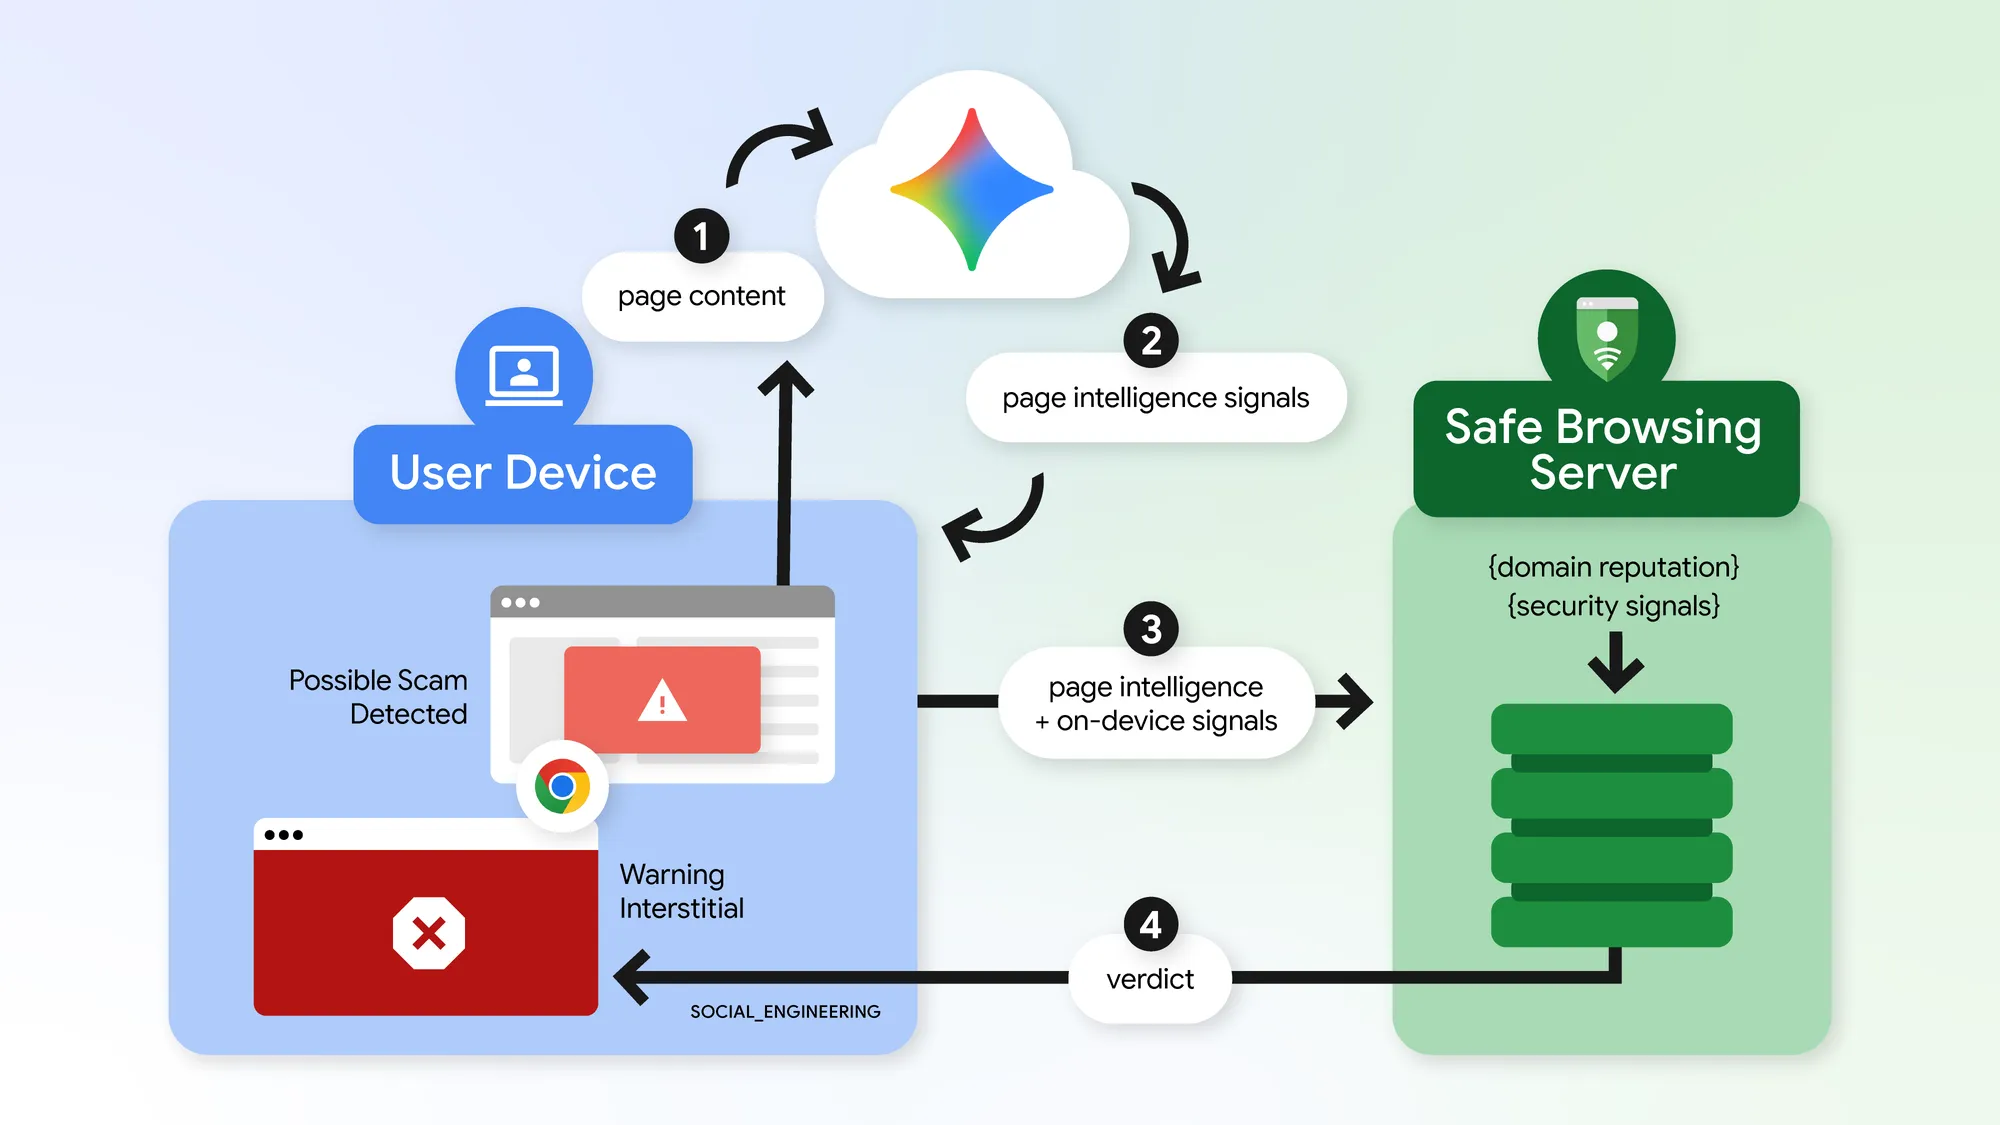
Ako to bude so súkromím?
Obsah stránky sa analyzuje až vtedy, keď systém zaznamená presvedčivé signály podvodu. Ak sa text odošle na server, spracuje sa dočasne a Google si ho neuloží ani nepouži na trénovanie AI.
Špeciálne podvody ClickFix
Toto je typ podvodu, kedy útočníci presvedčia používateľa, že jeho počítač má problém a mal by im povoliť prístup do svojho PC. Útočníci často zneužívajú nástroje ako napríklad PowerShell alebo Príkazový riadok. Sú totiž bežnou súčasťou Windows a podvodníci s nimi môžu automaticky počítať.
Riziko je v tom, že používateľ spustí príkaz sám. Útočník nemusí vymýšľať mechanizmy, ako obísť bezpečnosť systému, pretože používateľ potrebné výkony vykoná za neho. Napríklad skopírovanie príkazu alebo spustenie skriptu.
Zdroj: Google
Prečítajte si aj:
14. októbra 2026
2m
Google Chrome prináša dve podstatné novinky


Populárne z kategórie Bezpečnosť
22. októbra 2026
2m
Prehliadač Microsoft Edge znova čelí kritike
21. októbra 2026
2m
Meta reaguje na sťažnosti za zber údajov
Podobné články

1. októbra 2026
2m
Google sprísňuje inštaláciu aplikácií, vývojári sa musia overiť
21. septembra 2026
2m
Dostávate správy o zrušení Google Disku? Je to podvod

12. septembra 2026
2m
Správca hesiel Google uľahčí export údajov do konkurenčných aplikácií

11. septembra 2026
2m
Toto sa mení v Androide: Fotografie môže skontrolovať ešte pred odoslaním
8. septembra 2026
1m
Prečo chce Google Play overovať nákupy odtlačkom?
2. septembra 2026
2m
Google Správy obsahujú chybu a posielajú SMS iným osobám
4. augusta 2026
2m