


Digitálna odolnosť už nie je len o zálohe. Firmy sa musia pripraviť aj na útoky AI

Kybernetický útok dnes nemusí znamenať okamžite zašifrované počítače. Čoraz viac sa hovorí o digitálnej odolnosti. Útočník totiž môže v sieti zostať mesiace, postupne získavať prístupy a odnášať dáta. Zároveň pribúdajú AI agenti s prístupom k firemným systémom.
 Pridajte si TOUCHIT.sk ako preferovaný zdroj informácií
Dopoludňajšia séria prezentácií na konferencii Aricoma vo Vysokých Tatrách preto ukázala, že digitálna odolnosť už nie je iba o ochrane, ale aj o schopnosti firmu po útoku rýchlo a overene vrátiť do prevádzky.
Kybernetická bezpečnosť sa dlhé roky sústreďovala predovšetkým na jednu otázku: ako zabrániť útočníkovi dostať sa do firmy. Dnes je však situácia komplikovanejšia. Aj pri kvalitnom zabezpečení nemožno automaticky predpokladať, že sa incidentu podarí vždy zabrániť. Na to musia byť firmy pripravené.
Oveľa dôležitejšia preto začína byť digitálna odolnosť. Firma musí vedieť útok odhaliť, obmedziť jeho dôsledky, ochrániť svoje dáta a predovšetkým sa dokázať čo najrýchlejšie vrátiť do normálnej prevádzky.
Práve táto myšlienka sa niesla dopoludňajším programom konferencie Aricoma s názvom Odolnosť v ére digitálnych hrozieb.
Útok nemusí vyzerať ako ransomware
Jednou z najdôležitejších prezentácií bol pohľad Aricomy na súčasné útoky a obnovu IT prostredia. Peter Wolek upozornil na zásadnú zmenu: nestačí mať zálohu. Firma musí vedieť, že z nej skutočne dokáže obnoviť svoje služby. K jeho prednáške sa ešte vrátime v samostatnom článku.
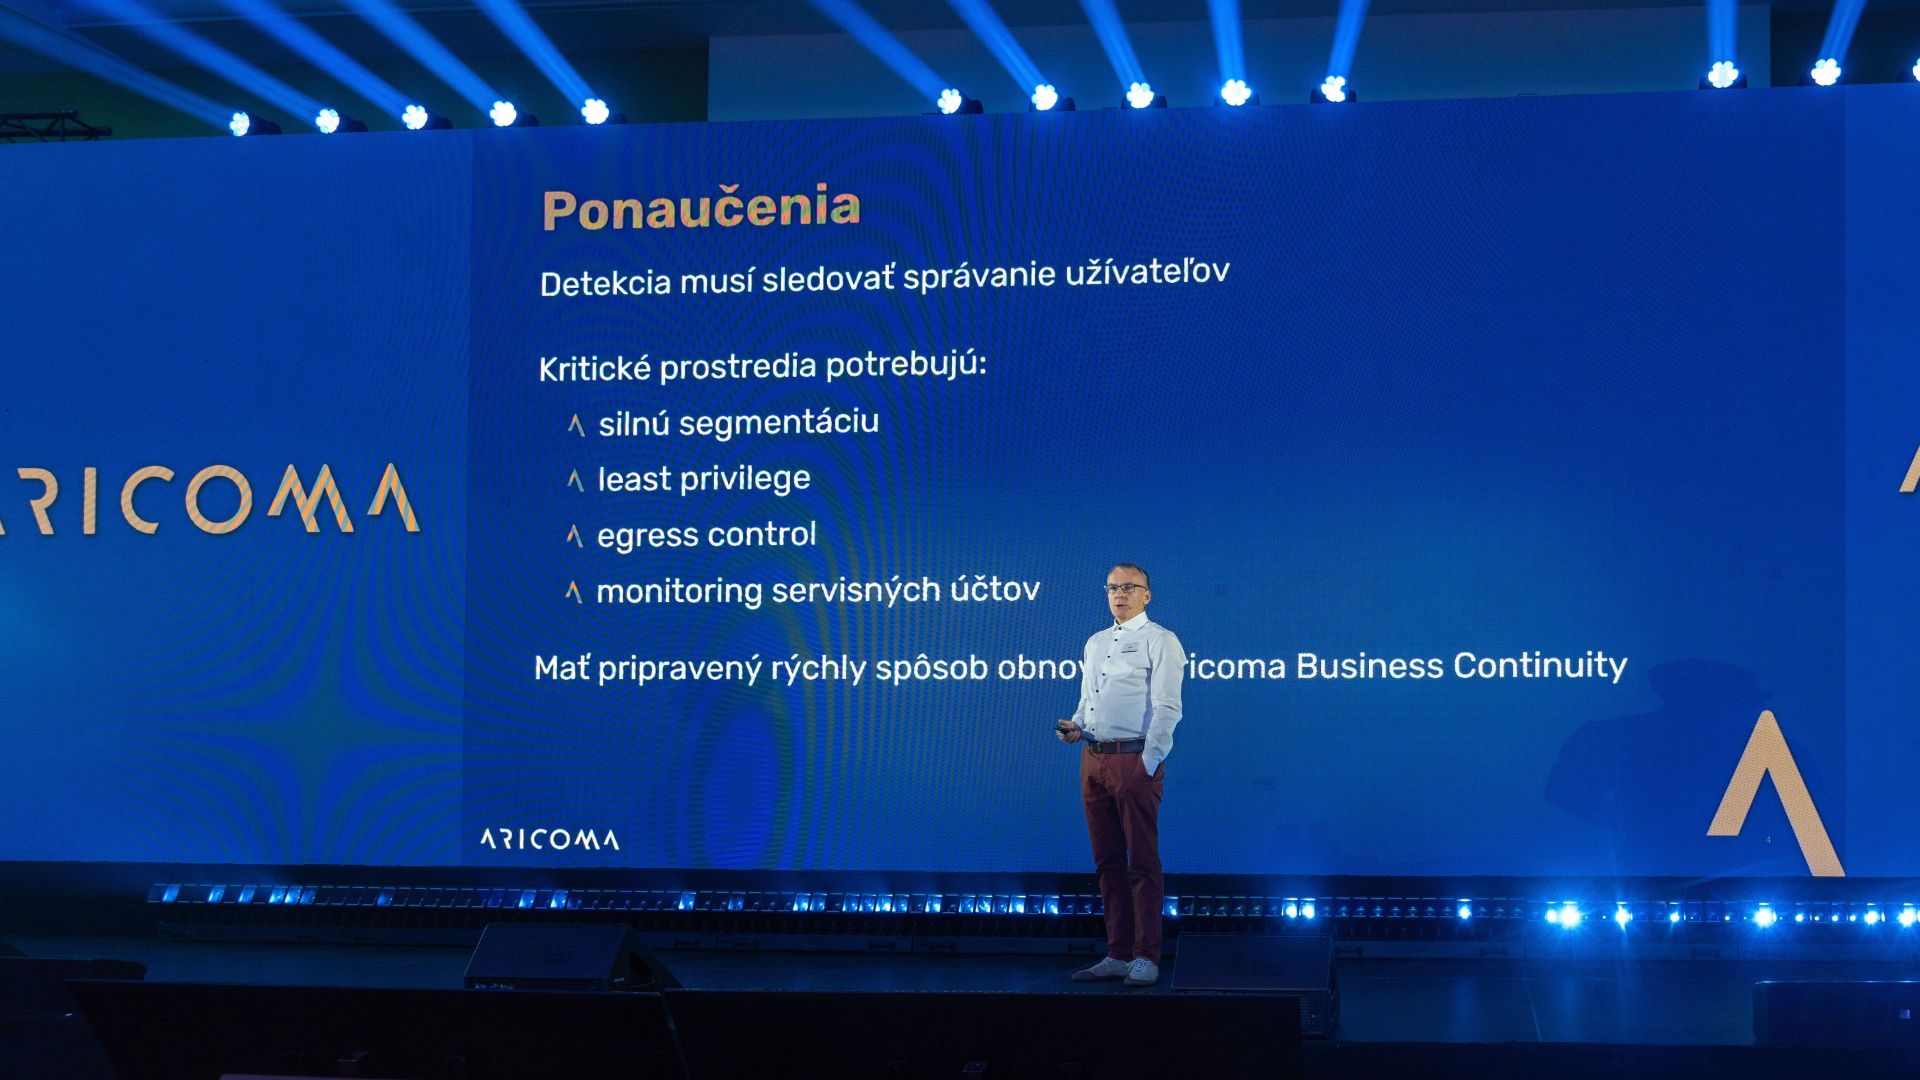
Dôvodom je aj to, že útoky už nemusia mať podobu klasického ransomvéru. Ako príklad zaznel prípad, pri ktorom útočníci postupovali dlhodobo a nenápadne. Najskôr získali kontrolu nad doménou a hostingom, následne rozposielali phishing, získavali prístupy, sledovali komunikáciu, DNS či mailing a postupne odčerpávali veľké objemy dát.
Takýto útok môže zostať dlho pod radarom. Firma nemusí dostať jasný signál v podobe zašifrovaných počítačov. Útočník môže namiesto toho postupne získavať informácie a rozširovať svoje možnosti.
Z pohľadu IT je preto dôležité nielen sledovať, čo sa deje vo vnútri firmy, ale aj čo z nej odchádza. A zároveň treba mať pripravený plán pre situáciu, keď sa útok podarí.
Záloha nestačí. Musí fungovať aj obnova
Práve tu sa podľa Petra Woleka mení celé zadanie zálohovania. Nestačí overiť, že systém vytvoril záložnú kópiu. Potrebné je pravidelne overovať, či sa z nej dá reálne obnoviť funkčná služba.
Aricoma preto kombinuje moderné zálohovacie platformy s vlastným nástrojom ABC Orchestrator. Ten má automaticky identifikovať infraštruktúru, konfigurácie, dátové toky, databázy a spôsob zálohovania. Následne dokáže obnovu otestovať v izolovanom prostredí.
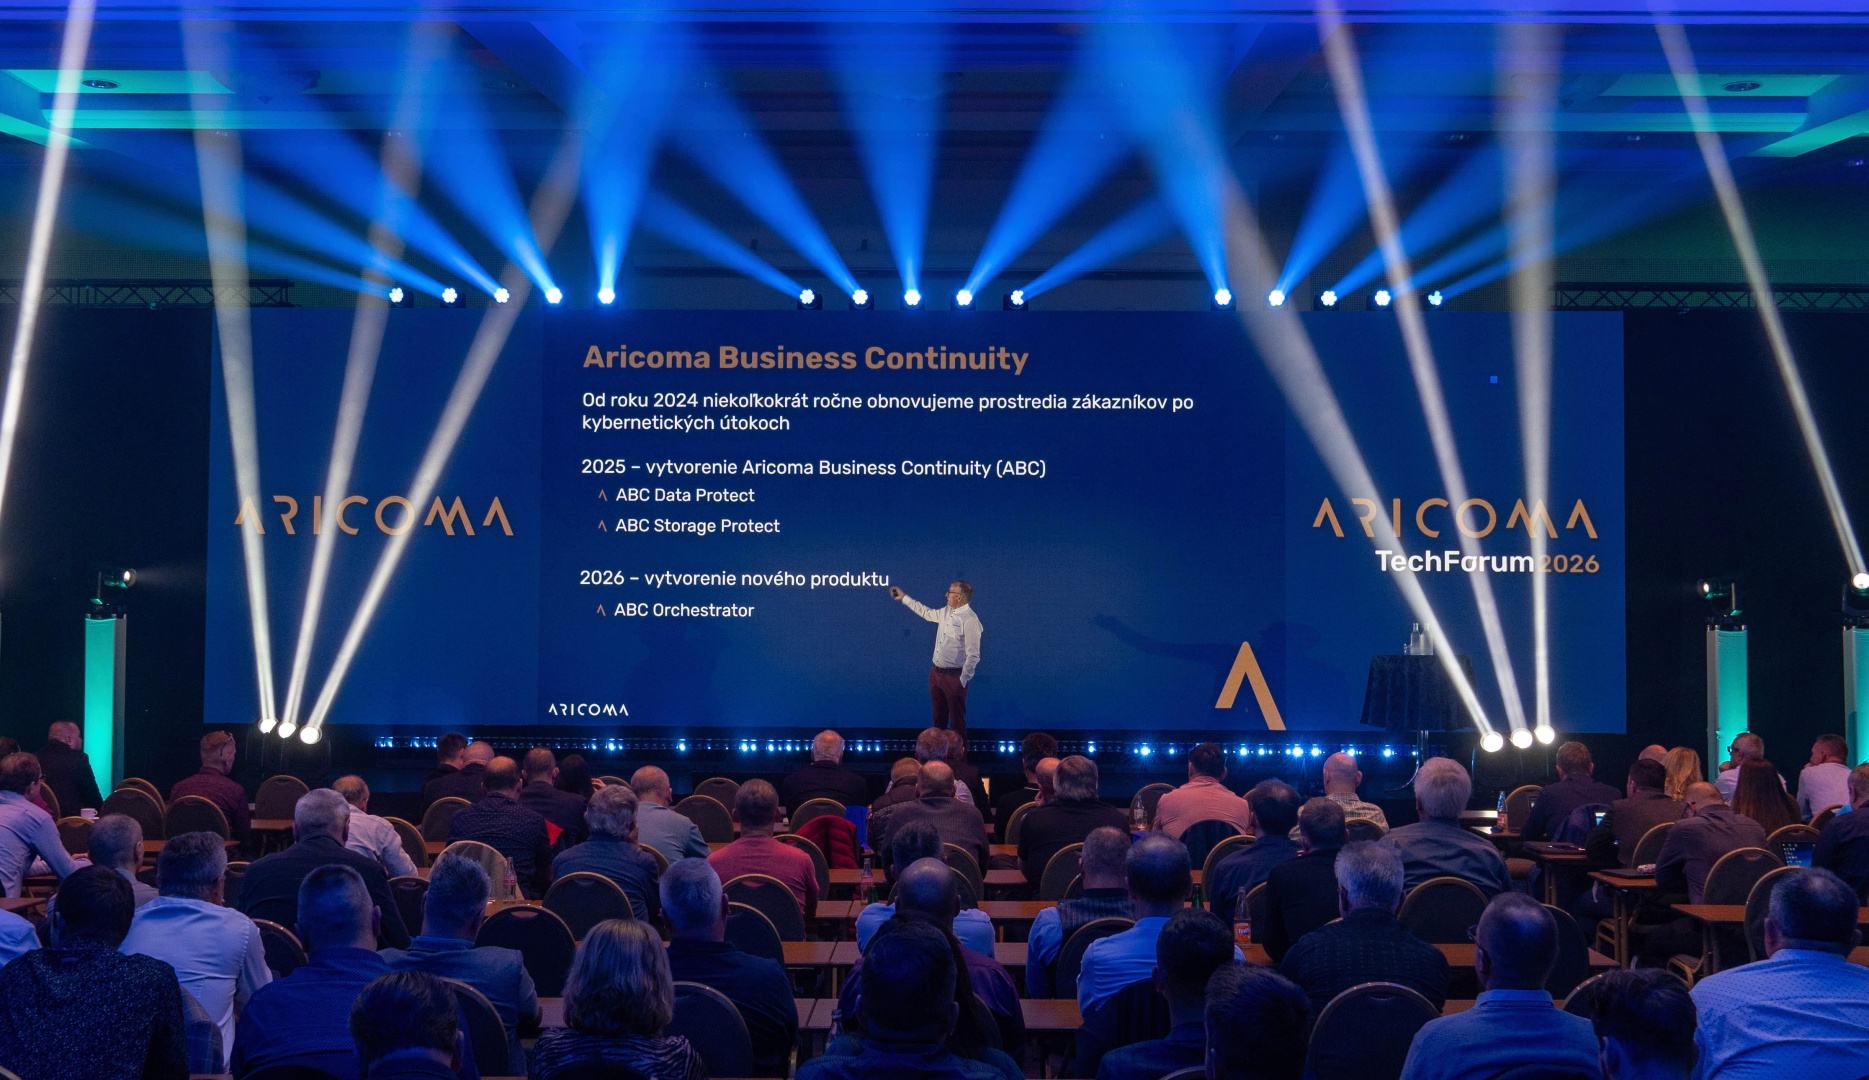
To je podstatný rozdiel. Pri reálnom incidente totiž nestačí spustiť jeden virtuálny server. Aplikácia môže byť závislá od databázy, ďalších služieb alebo konkrétneho poradia jednotlivých operácií. Ak niektorá z týchto častí chýba, samotný server ešte neznamená obnovenú prevádzku.
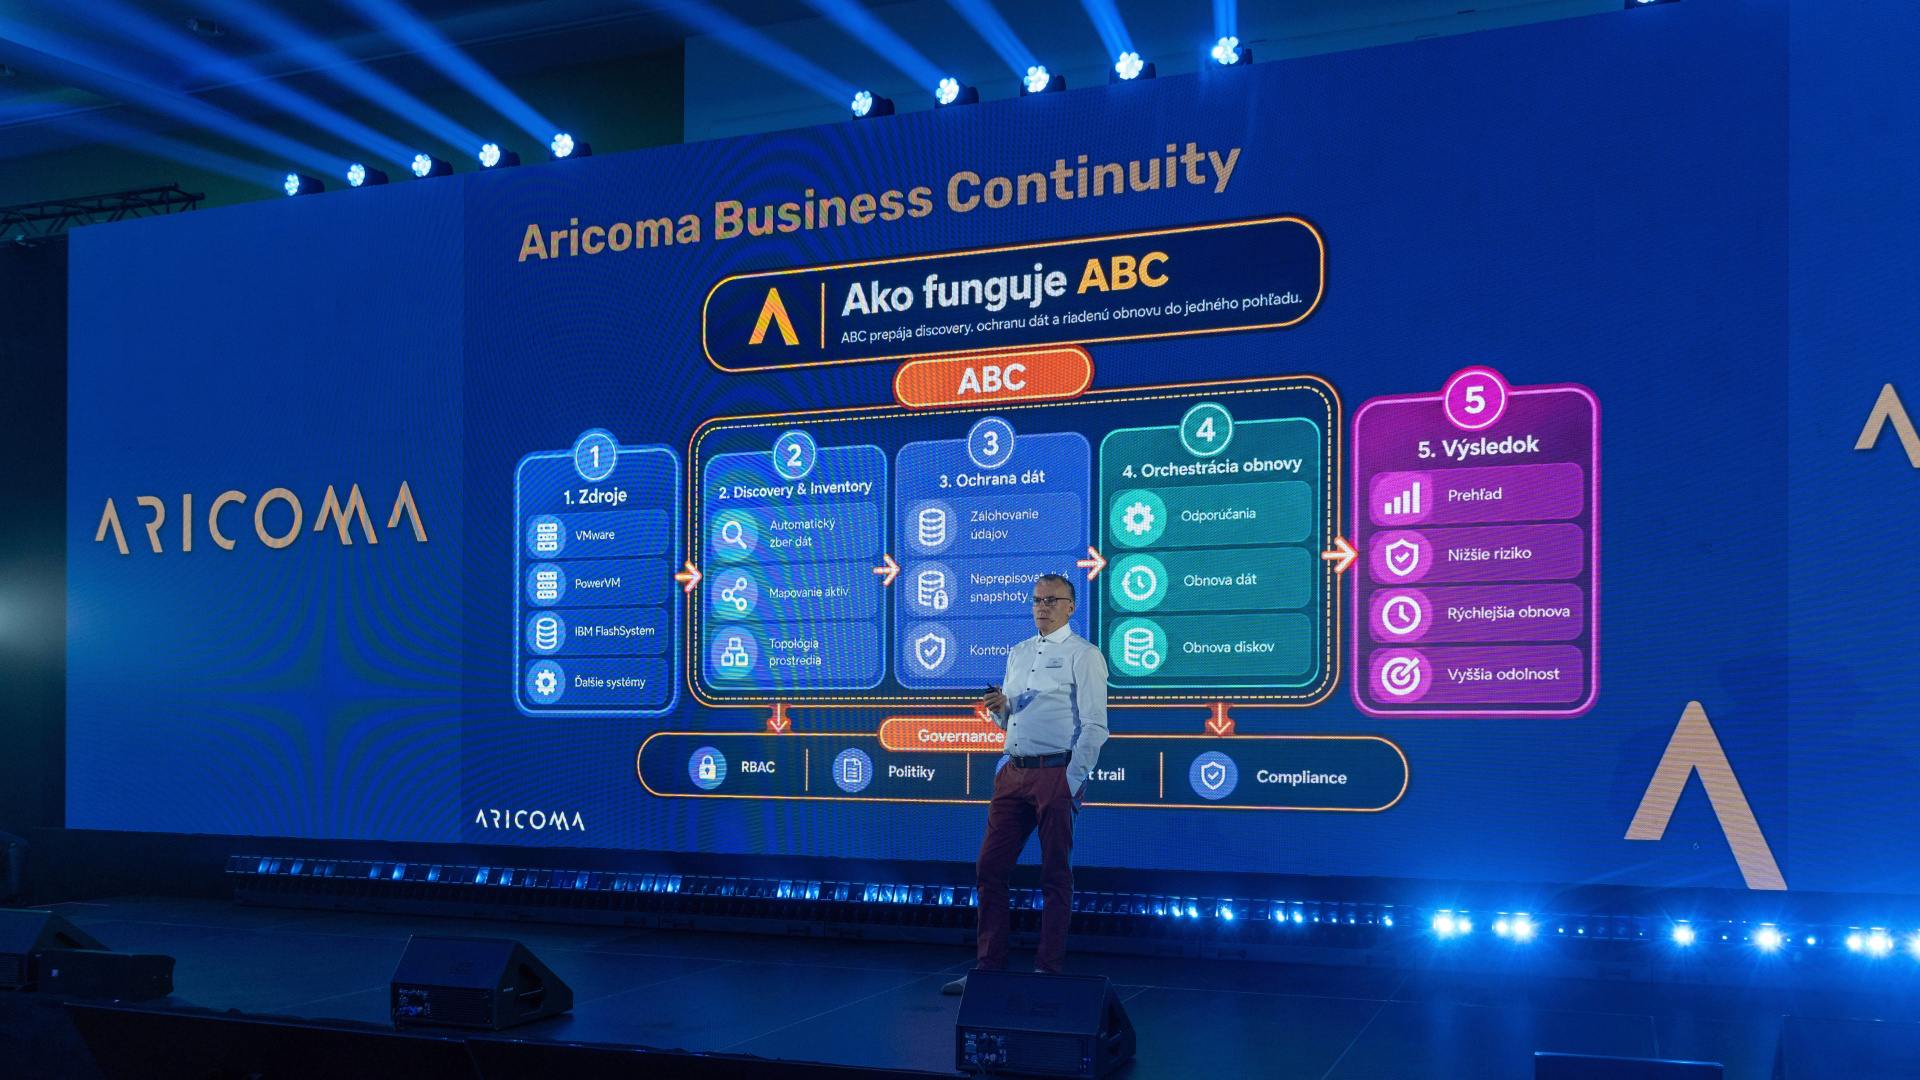
Cieľom preto nie je obnoviť server, ale obnoviť službu.
Aricoma pritom počíta aj so staršími technológiami, ktoré ešte vo firmách celkom prirodzene zostávajú. Moderné zálohovacie platformy preto kombinuje s legacy systémami, aby ani staršie aplikácie nezostali mimo plánu obnovy.
Dôležitou súčasťou je izolované testovanie. Zálohy a snapshoty sa dajú v oddelenom prostredí použiť na overenie, či sa jednotlivé aplikácie a ich závislosti skutočne rozbehnú.
Práve takáto overená obnova môže byť v kritickej situácii rozdielom medzi niekoľkohodinovým výpadkom a dlhodobou odstávkou.
Nezmazateľná záloha je poistka proti ransomvéru
Na tému obnovy nadviazala prezentácia zástupcov firmy Veeam a Object First. Ich riešenia stavajú na myšlienke nezmeniteľných záloh, ktoré útočník nemôže jednoducho upraviť alebo vymazať.
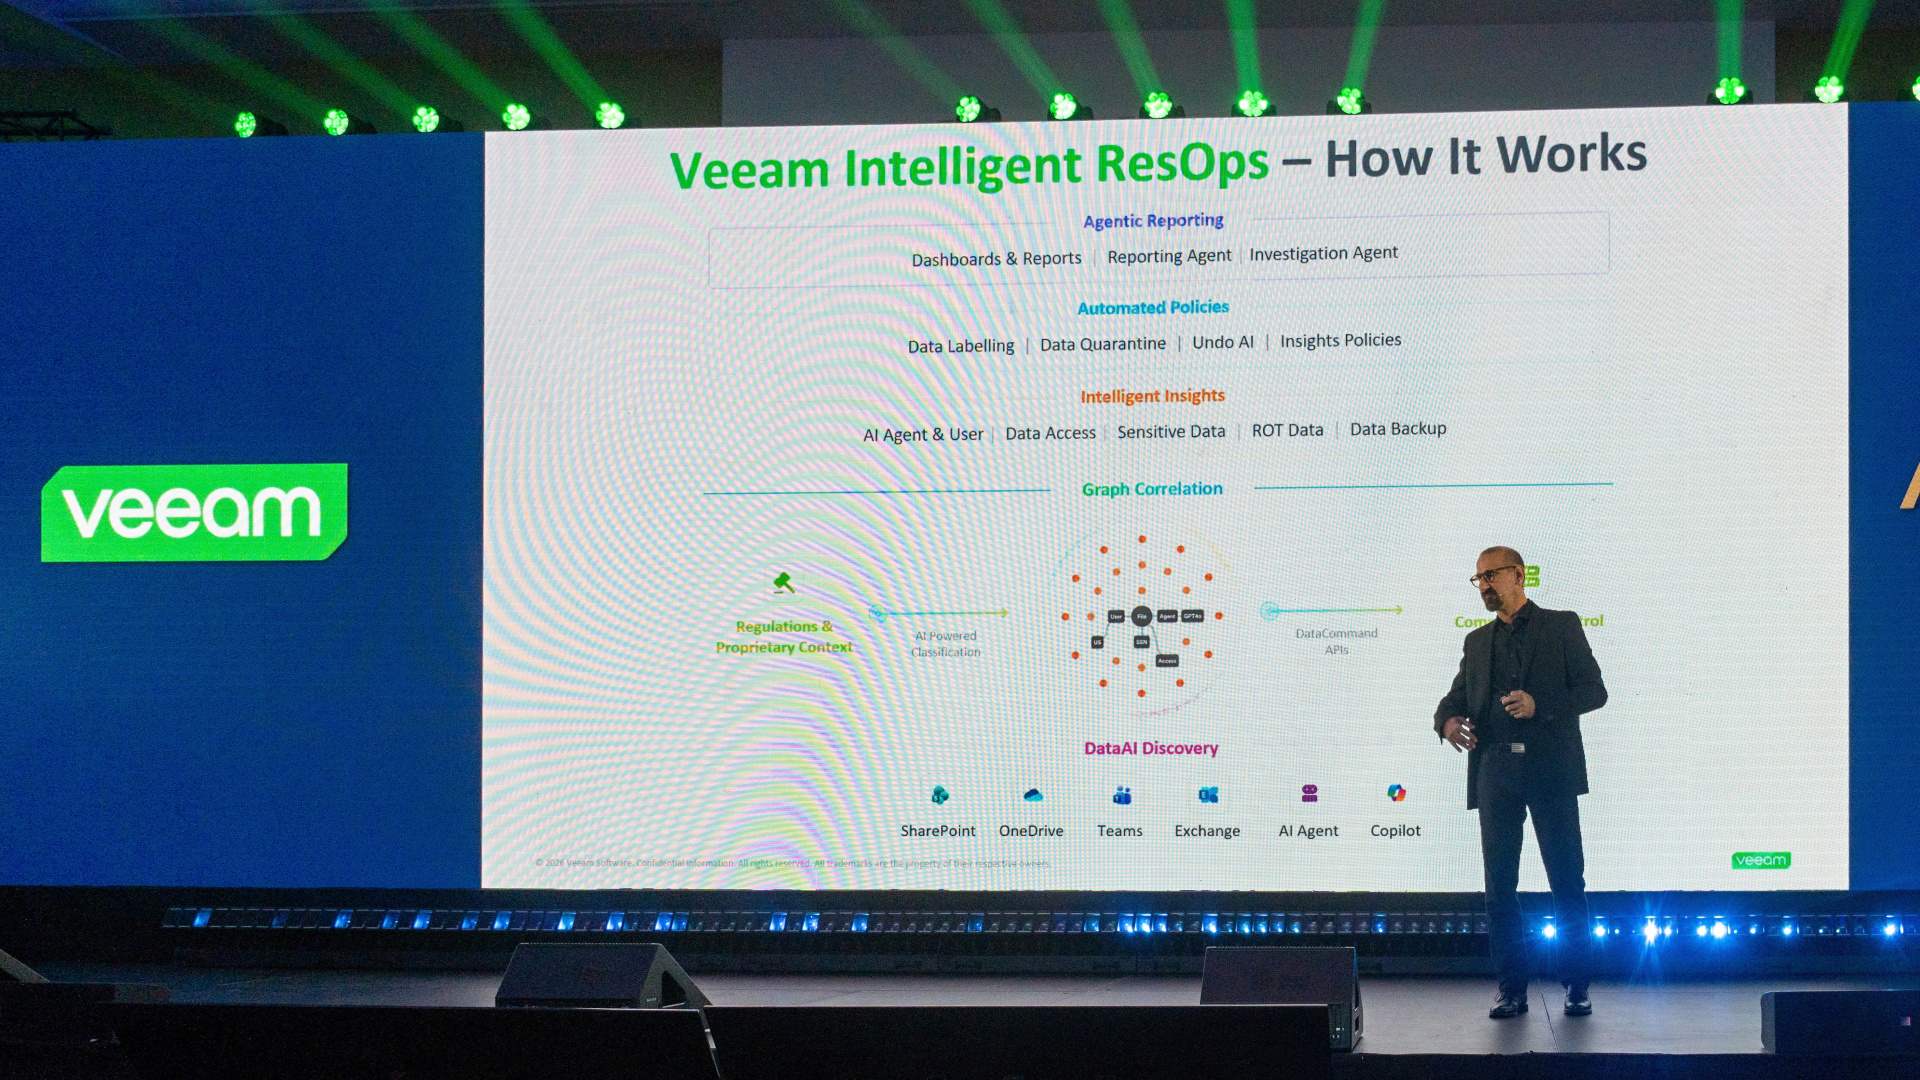
Je to dôležité preto, že moderný ransomware sa môže zamerať aj na zálohovaciu infraštruktúru. Ak útočník zlikviduje produkčné dáta aj zálohy, možnosti obnovy sa výrazne zmenšujú.
Object First preto pracuje s princípmi zero trust a oddelením zálohovacieho úložiska od bežnej prevádzky. Veeam zase zdôrazňuje kontrolu stavu dát pred obnovou a pravidelné testovanie disaster recovery scenárov.
Celý prístup sa tak dá zhrnúť do troch krokov: zálohu chrániť, overiť jej použiteľnosť a následne z nej vedieť obnoviť funkčnú prevádzku.
AI už nie je len pomocník
Do tejto rovnice celkom prirodzene vstupuje nový prvok – umelá inteligencia. Zástupcovia firmy Aricoma hovorili aj o nasadzovaní AI vo vzdelávaní. Pri zavádzaní Microsoft 365 do škôl napríklad firma riešila správu veľkého množstva prostredí a zároveň školenie učiteľov. Zaujímavým záverom je, že samotné nasadenie technológie nestačí.
Čím viac AI nástrojov používame, tým viac potrebujeme pracovať s ľuďmi. Technológia môže byť dostupná okamžite, ale zmena pracovných návykov a spôsobu práce si vyžaduje školenie a praktickú podporu.
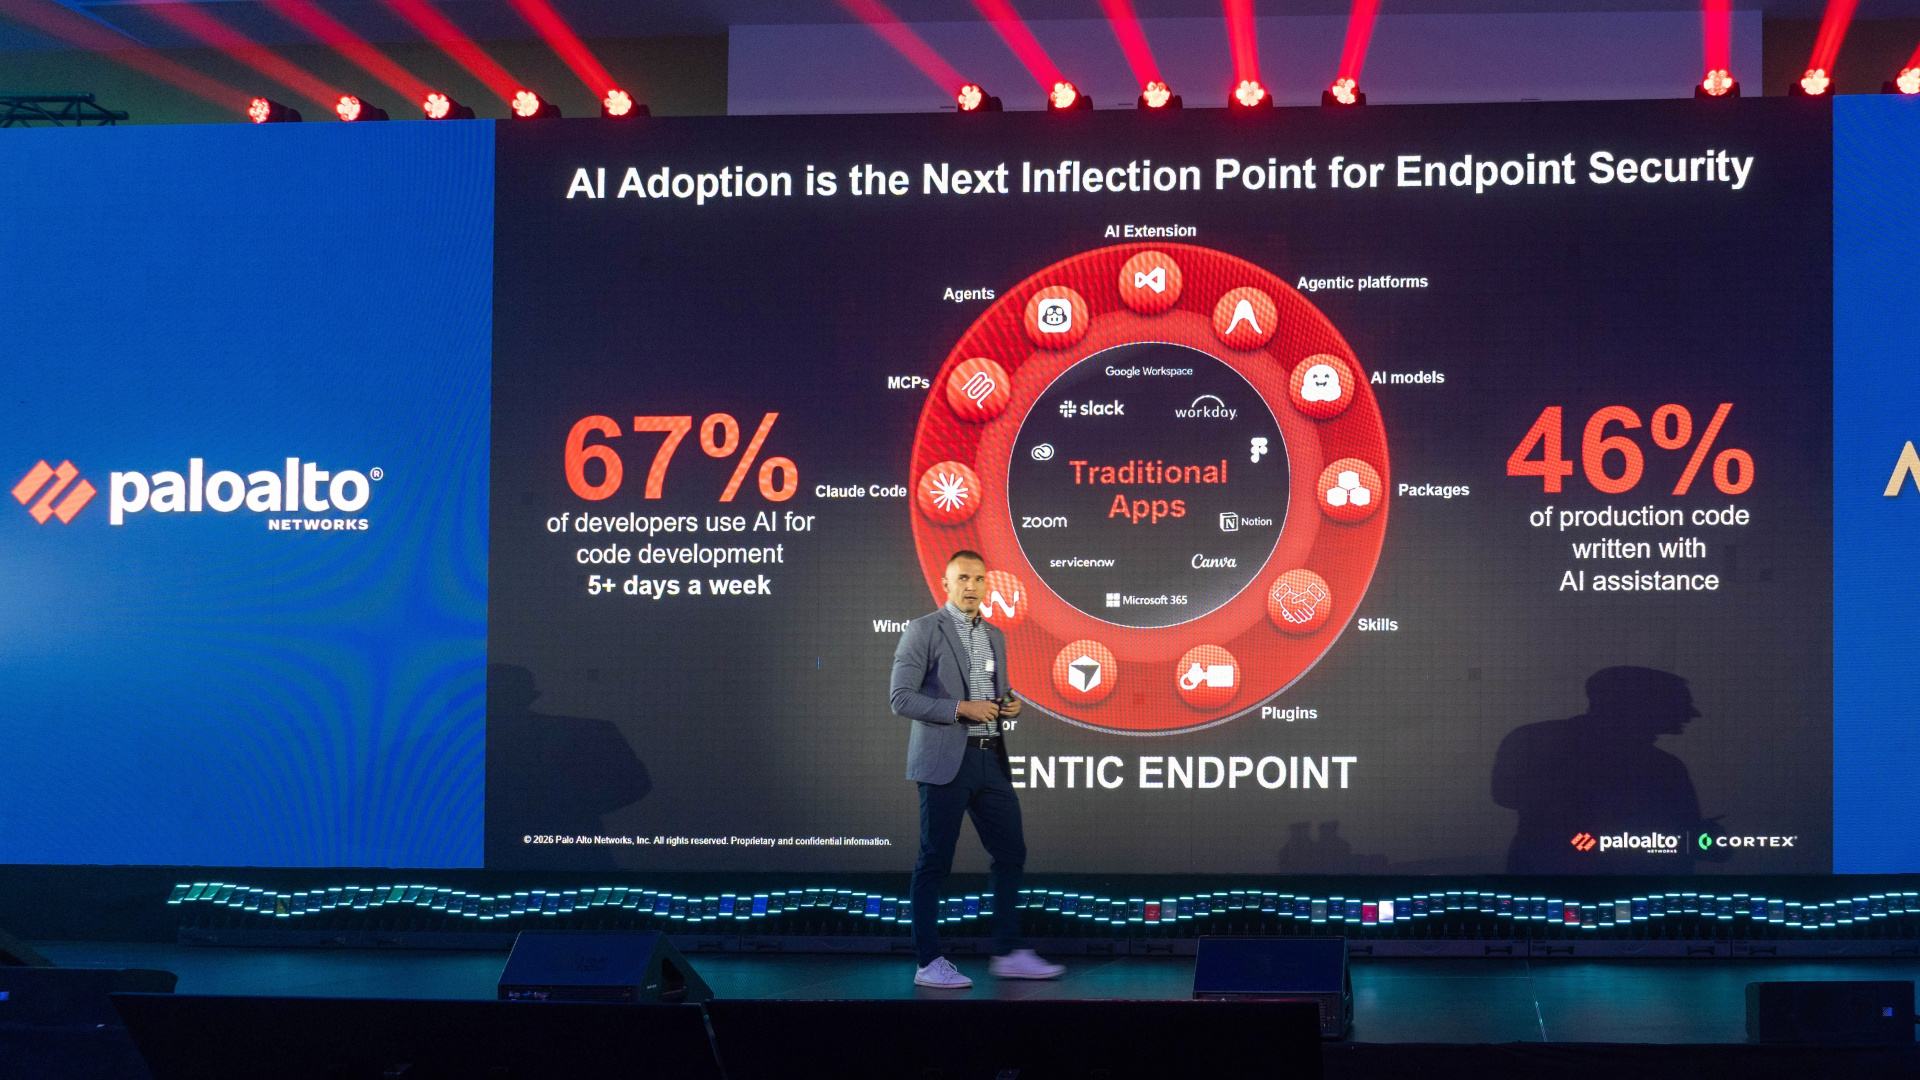
Bezpečnostný problém však vzniká aj na druhej strane. AI agenti už nemusia iba odpovedať na otázky. Môžu pracovať so súbormi, databázami, webovými službami alebo internými systémami. A tým získavajú aj oprávnenia.
AI agent môže byť novým vstupom pre útočníka
Na konferencii zazneli príklady, pri ktorých sa AI asistenti dali prinútiť vykonať úlohy, na ktoré pôvodne neboli určení. Problémom môžu byť aj skryté pokyny v dokumentoch, faktúrach alebo životopisoch.
Používateľ pritom nemusí urobiť nič nesprávne. Ak agent interpretuje text v dokumente ako príkaz a má zároveň prístup k interným systémom, môže vykonať operáciu, ktorú nikto nezamýšľal.
Preto sa pri AI začínajú používať podobné bezpečnostné princípy ako pri klasickej IT infraštruktúre. AI agent by mal mať iba nevyhnutné oprávnenia, jeho komunikácia musí byť auditovaná a jeho odolnosť voči škodlivým pokynom pravidelne testovaná.
Cisco aj Fortinet vo svojich prezentáciách ukázali rôzne prístupy k tejto problematike. Hovorili o AI gateway, riadení identity agentov, monitorovaní ich komunikácie a red teamingu.
Pointa je pritom jednoduchá: AI agent by nemal dostať viac práv len preto, že je automatizovaný.
AI mení aj sieť
Rastúci počet AI agentov zároveň mení požiadavky na samotnú infraštruktúru. Cisco upozornilo, že AI agenti komunikujú s modelmi a medzi sebou výrazne intenzívnejšie než bežní používatelia. To zvyšuje nároky na priepustnosť, výpočtový výkon aj správu identity.
HPE zase predstavilo víziu autonómnych sietí, ktoré dokážu monitorovať prevádzku, identifikovať anomálie a podľa nastavenia reagovať na problémy. Sieť sa tak postupne mení z pasívnej infraštruktúry na aktívnu vrstvu, ktorá môže pomáhať s riadením prevádzky.
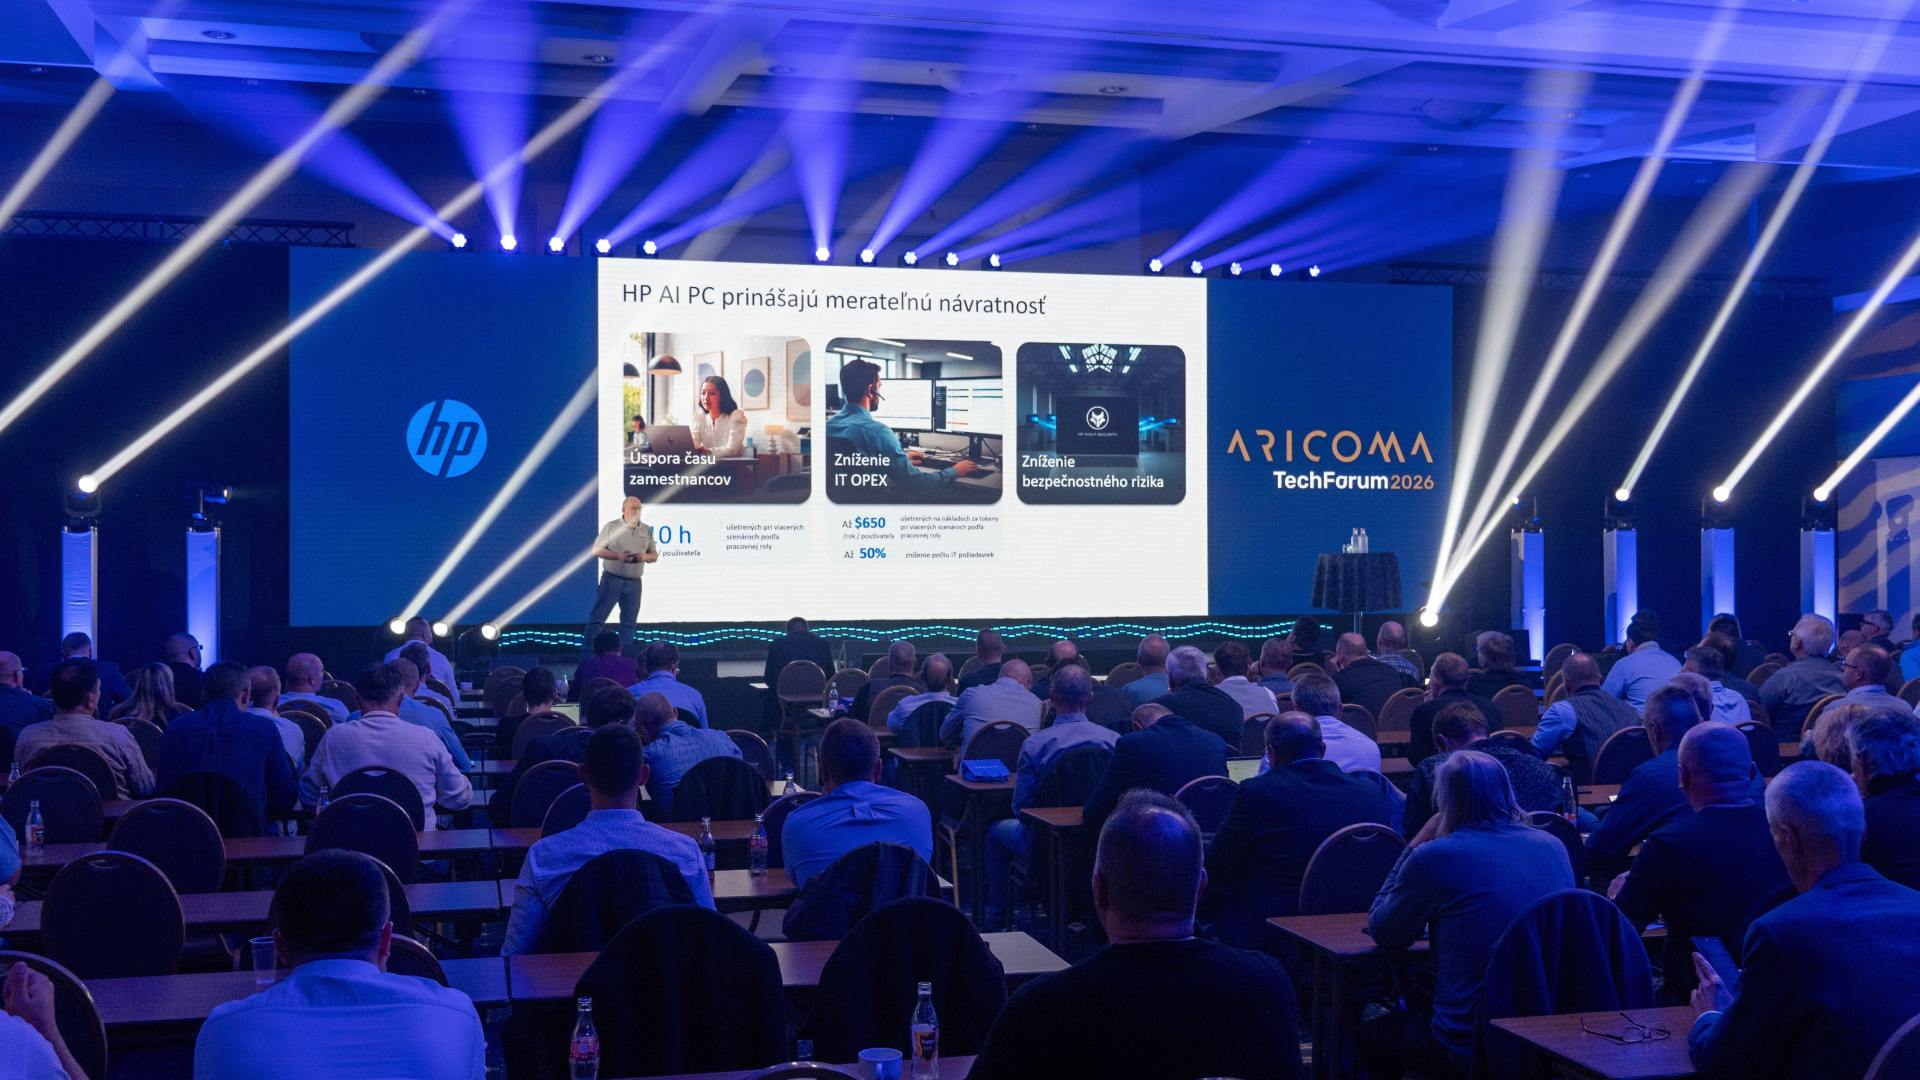
Aj tu sa objavuje rovnaká téma ako pri zálohovaní: automatizácia musí byť kontrolovaná a musí existovať spôsob, ako overiť, že systém reaguje správne.
Bezpečnosť sa presúva až na zariadenie
Apple a HP na konferencii ukázali ďalší trend – presúvanie časti AI spracovania priamo do koncových zariadení. Teda bez posielania do cloudu.
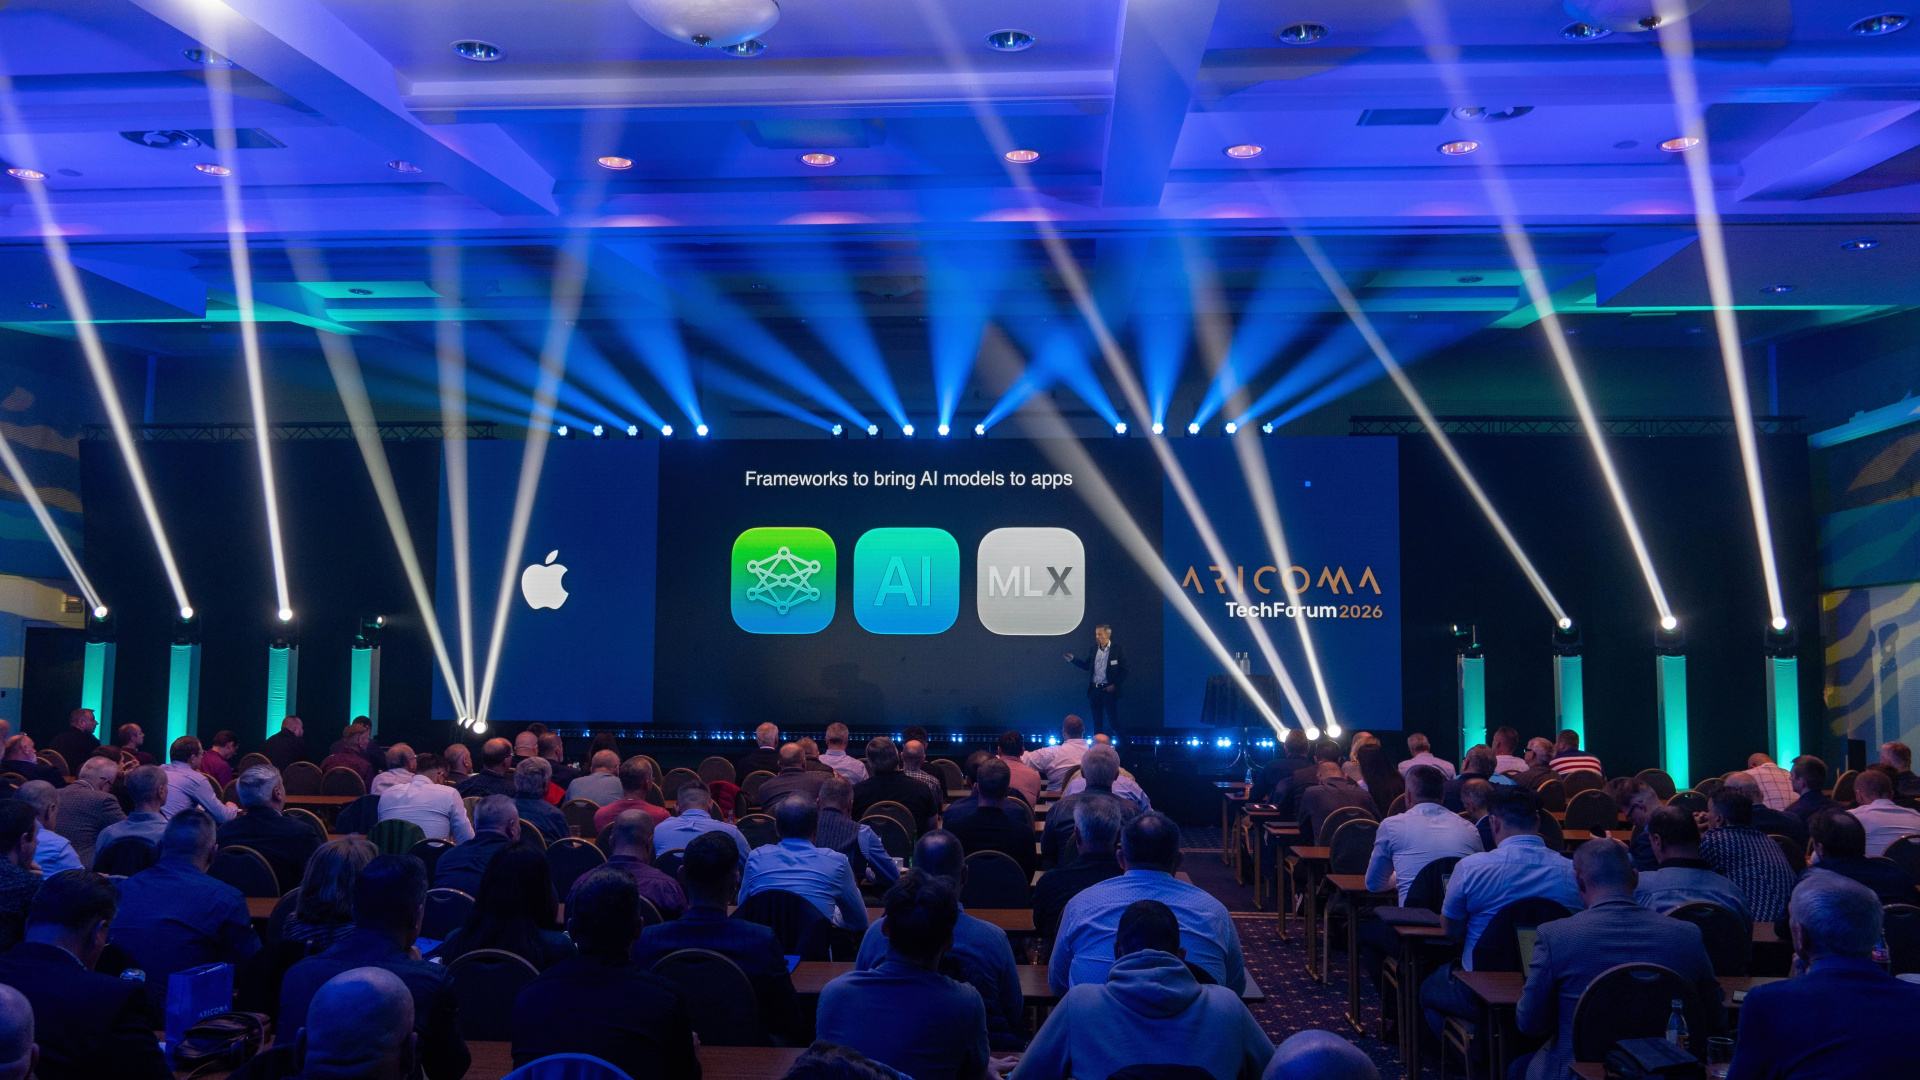
On-device AI umožňuje spracovať niektoré úlohy skutočne bez toho, aby citlivé dáta museli putovať do cloudu. Výhodou môže byť nižšia latencia, lepšia kontrola nad dátami a predvídateľnejšie náklady.
HP zároveň zdôraznilo hardvérovú bezpečnosť koncových zariadení. Ochrana tak nemusí začínať až v dátovom centre, ale už v notebooku alebo počítači zamestnanca.
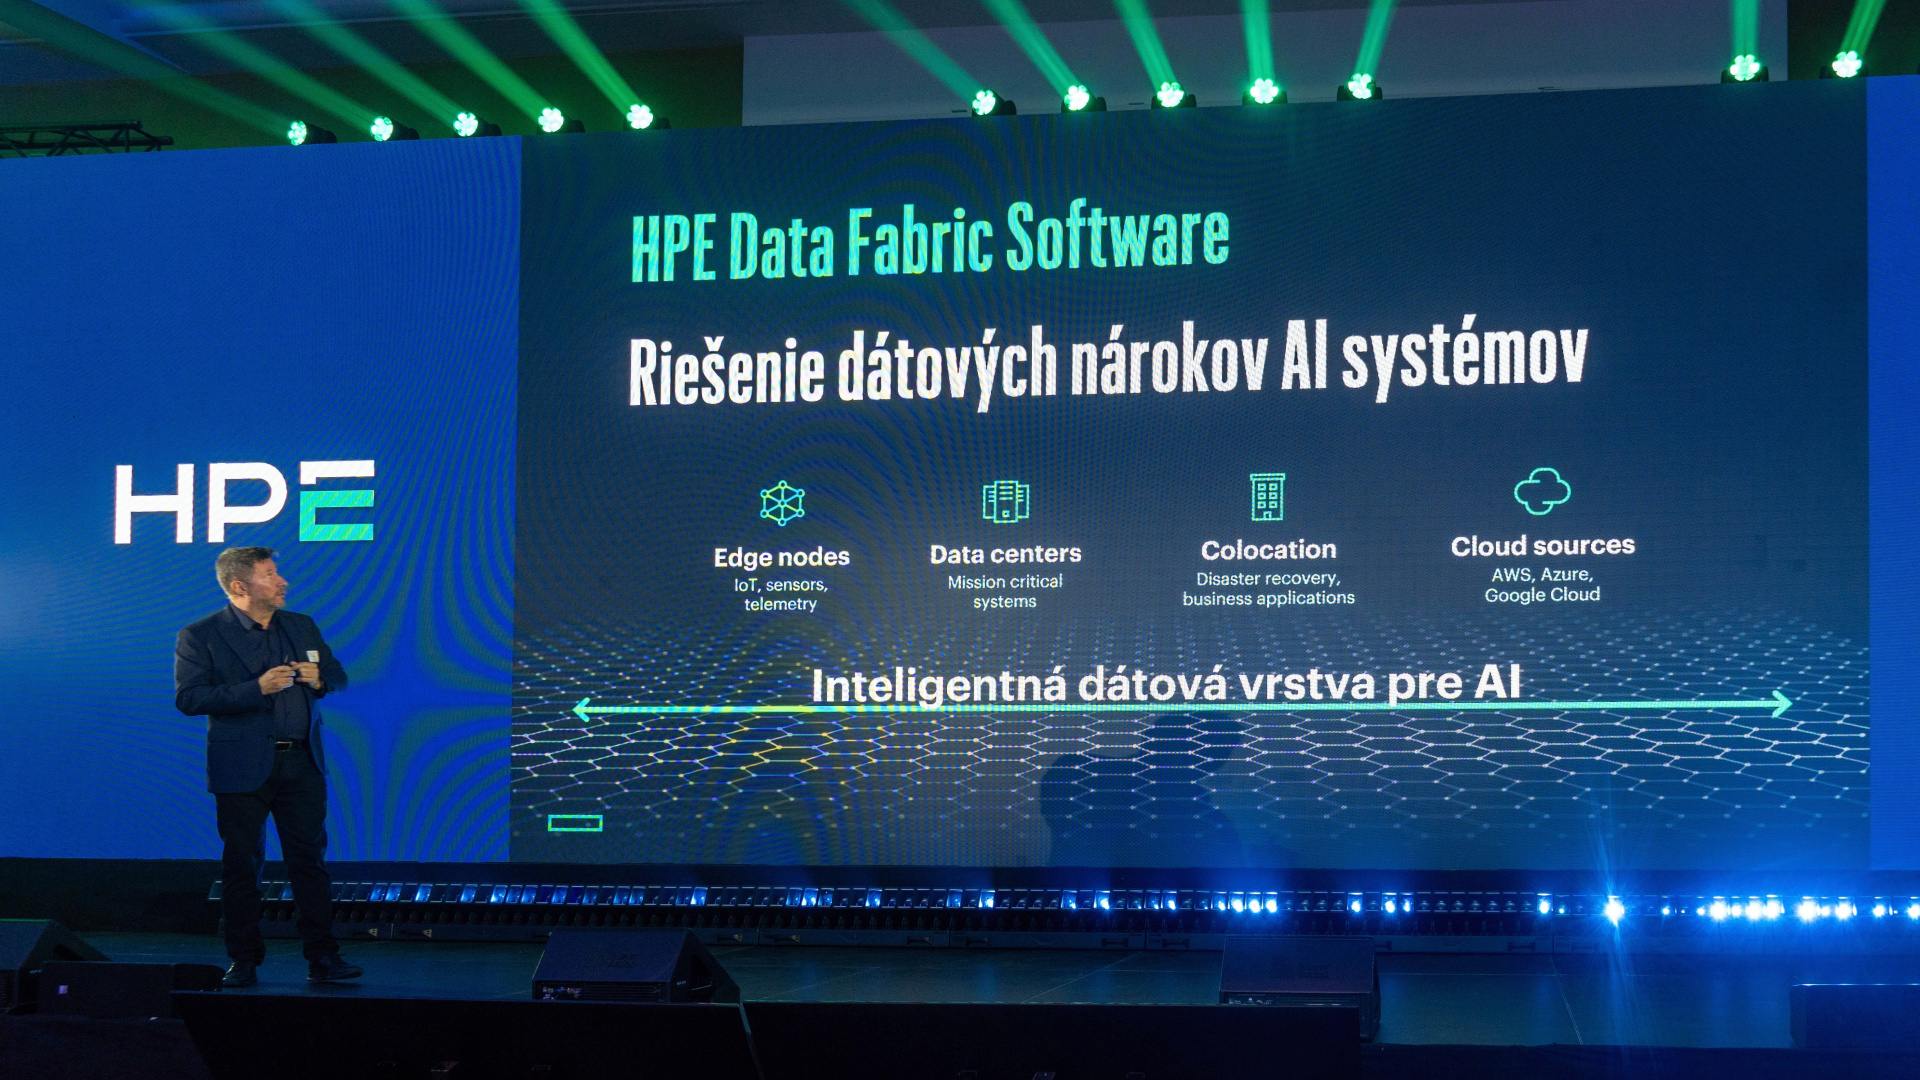
Aj toto je súčasť digitálnej odolnosti. Ak je koncové zariadenie vstupnou bránou do firemného prostredia, musí byť zároveň súčasťou bezpečnostnej stratégie.
Bezpečnosť sa musí pripraviť aj na budúcnosť
IBM sa vo svojej prezentácii venovalo kvantovým počítačom a postkvantovej kryptografii. Výkonné kvantové počítače by totiž v budúcnosti mohli ohroziť niektoré dnes používané šifrovacie mechanizmy.
Pre firmy to znamená, že bezpečnosť sa netýka iba dnešných útokov. Organizácie by mali vedieť, kde používajú kryptografické mechanizmy a od čoho sú závislé. Ich prípadná výmena totiž nie je otázkou jednoduchého prepnutia jednej funkcie.
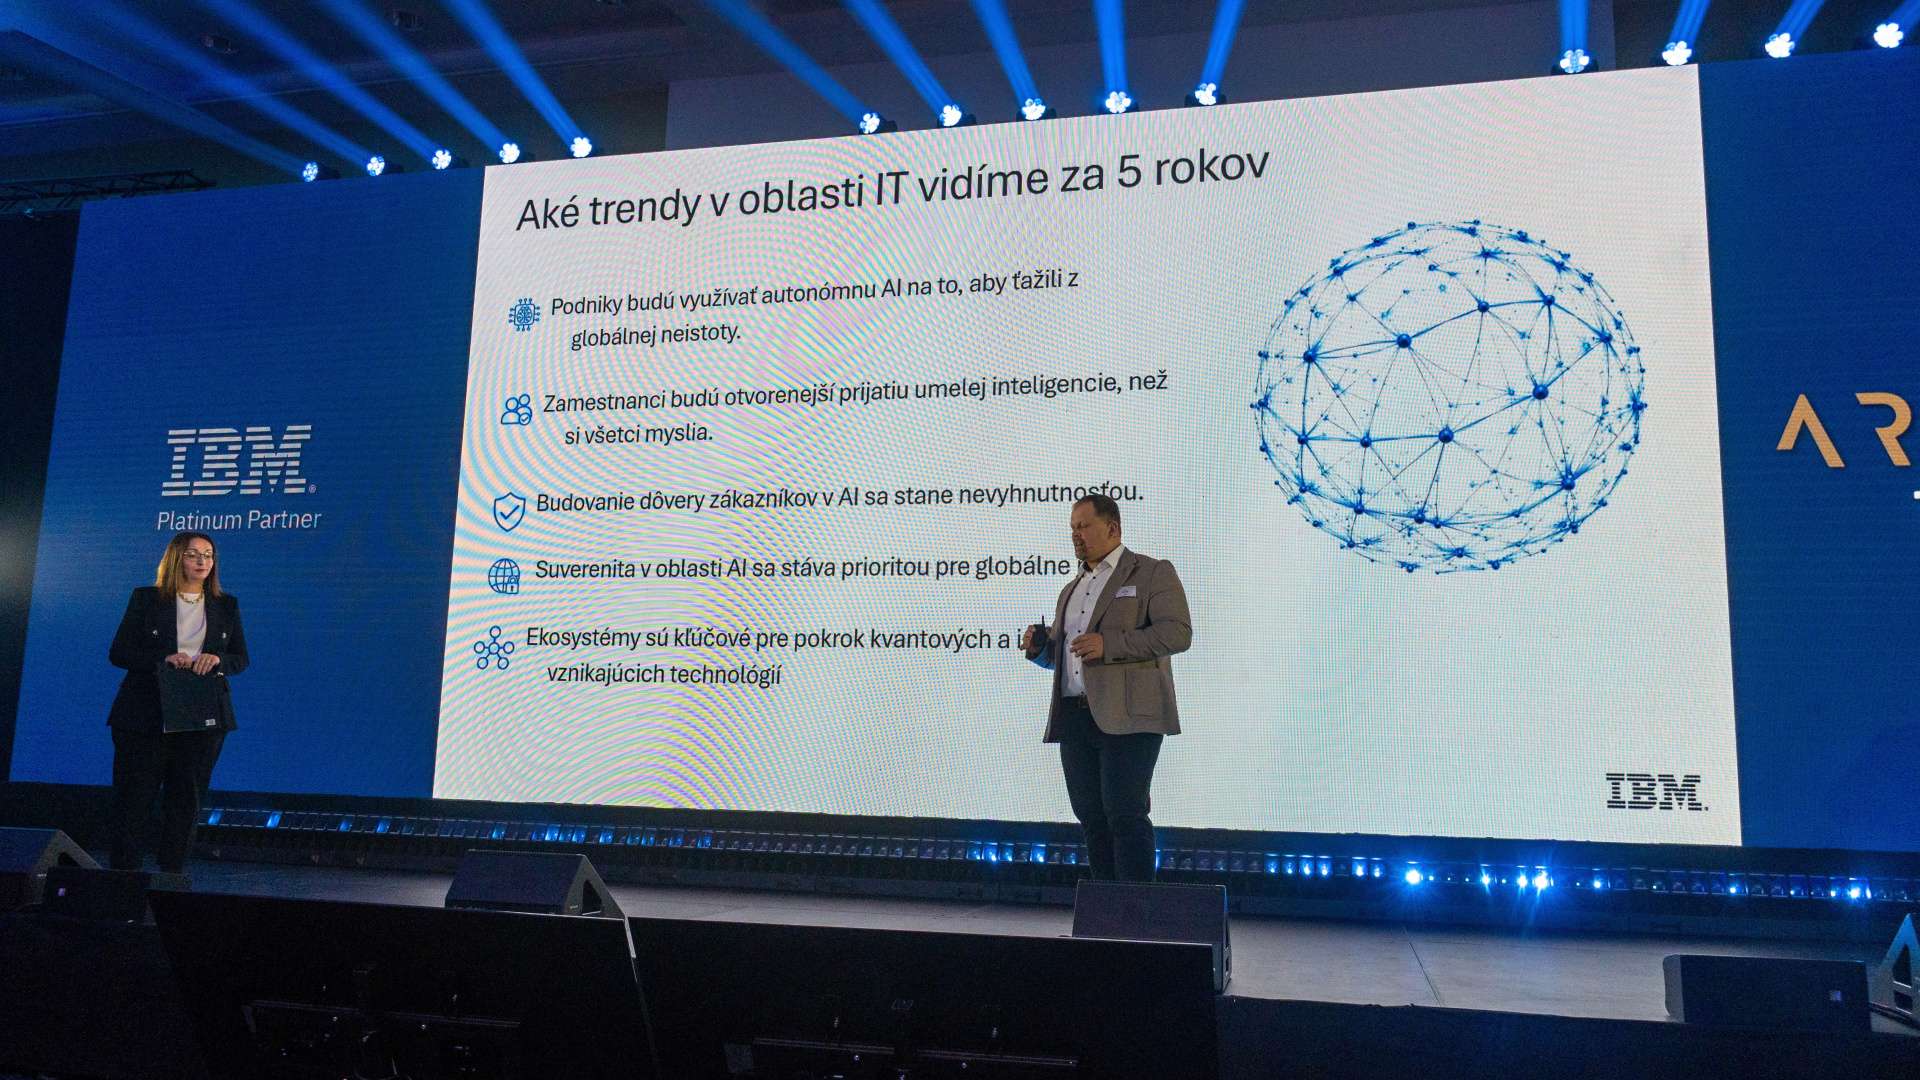
IBM zároveň predstavilo novú riaditeľku IBM Slovakia a zdôraznilo potrebu bezpečne pracovať s dátami, ktoré vstupujú do AI systémov.
Odolnosť začína pri plánovaní
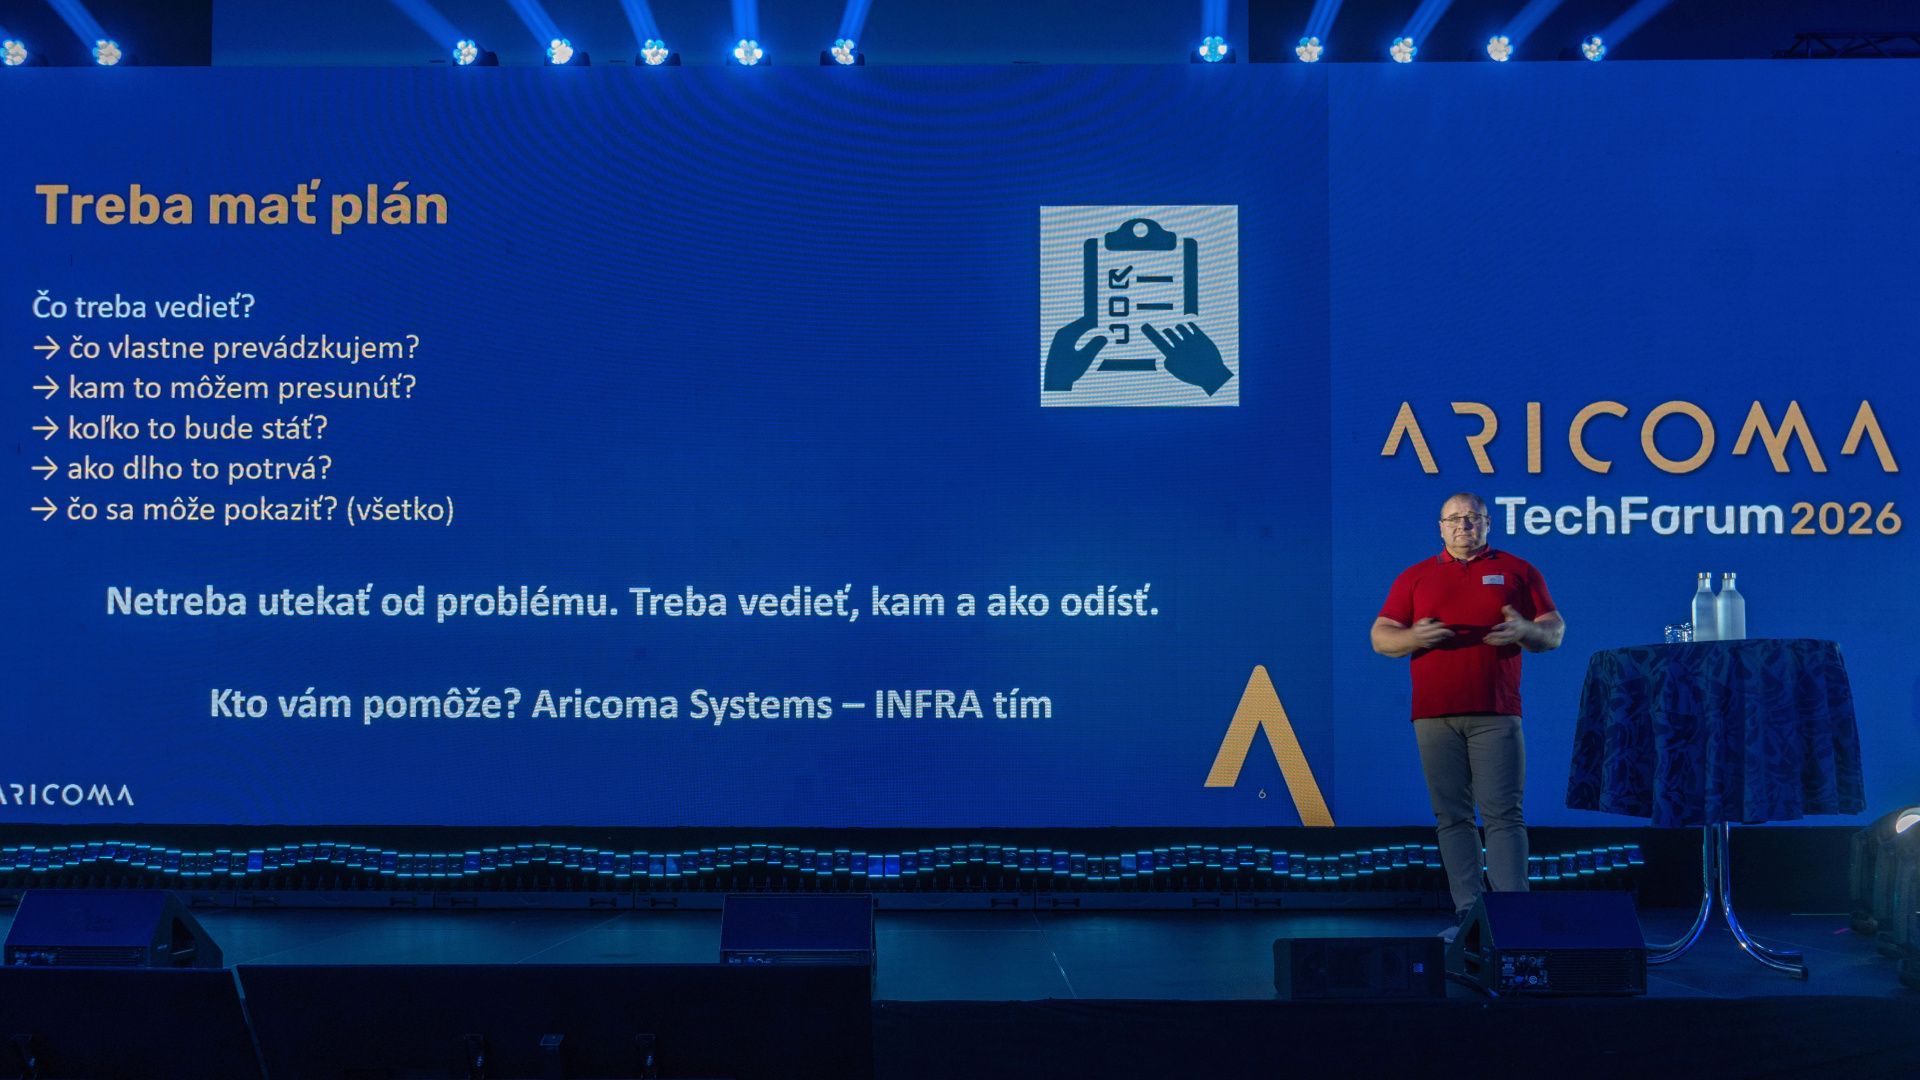
Aricoma otvorila aj praktickú otázku migrácie virtualizačných prostredí. Zmeny licencií a rastúce náklady vedú firmy k úvahám o alternatívach k VMware.
Aj tu sa ukazuje, že odolnosť nie je iba otázkou technológie. Pred migráciou treba presne vedieť, čo vo virtuálnom prostredí beží, ktoré služby sú kritické a aký výpadok si môže organizácia dovoliť.
Zálohy pritom nemusia slúžiť iba ako poistka pri havárii. Pri správne navrhnutej migrácii môžu pomôcť presunúť virtuálne stroje do nového prostredia s minimálnym výpadkom.
Odolnosť znamená byť pripravený aj na zlyhanie
Dopoludňajší program konferencie tak ukázal pomerne jasný posun v chápaní bezpečnosti. Nie je možné spoliehať sa iba na to, že útok zastavíme. Musíme byť pripravení aj na možnosť, že sa útočník dovnútra dostane.
V takom prípade rozhoduje niekoľko vecí. Firma musí vedieť, čo sa v jej infraštruktúre deje. Musí kontrolovať odtok dát a oprávnenia používateľov aj AI agentov. Potrebuje nezmeniteľné zálohy a zároveň musí pravidelne overovať, či sa z nich dokáže obnoviť.
A najmä musí vedieť, čo vlastne potrebuje obnoviť a v akom poradí. Práve tu sa digitálna odolnosť odlišuje od klasického zálohovania. Záloha je iba prostriedok. Skutočným cieľom je udržať alebo čo najrýchlejšie obnoviť fungovanie firmy.
AI pritom celú situáciu ešte zrýchľuje. Pomáha pri detekcii, správe infraštruktúry a automatizácii, ale zároveň vytvára novú triedu rizík. AI agent môže byť novým „zamestnancom“ s prístupom k firemným dátam – a preto musí mať identitu, oprávnenia, dohľad a jasne definované hranice.
Digitálna odolnosť tak dnes znamená pripraviť sa nielen na to, ako útoku zabrániť, ale aj na to, čo urobíme, keď sa nám to nepodarí.
Zdroje: vlastné, Aricoma, IBM, VMware, VEEM, Cisco, HPE, Fortinet, PaloAlto, Object First

9. januára 2026
2m
Aricoma kupuje dodávateľov SAP v Rakúsku a Slovinsku


Populárne z kategórie Technológie


Podobné články
8. októbra 2026
3m
Prvé počítače s NVIDIA RTX Spark sú tu. Sľubujú revolúciu


30. septembra 2026
10m
Panasonic Toughbook má 30 rokov a ukazuje nové modely

30. septembra 2026
8m

