


Známa aplikácia vo Windows obsahuje závažnú chybu, záplata už existuje

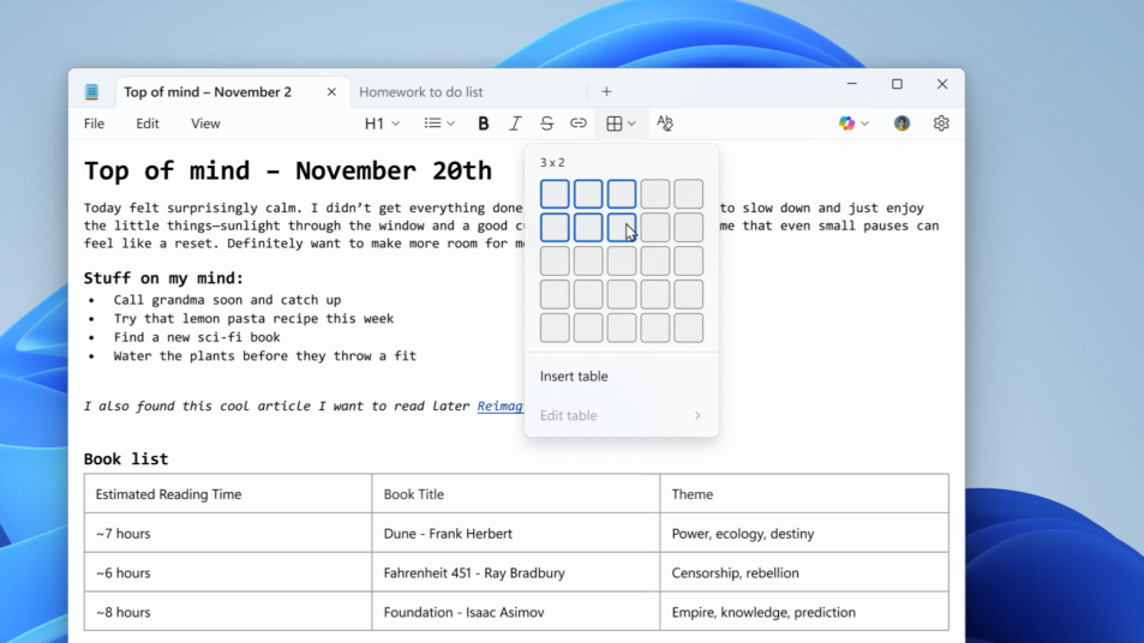
Poznámkový blok dostal užitočné rozšírenie a je jasné, že to prilákalo hackerov a odhalilo chybu vo Windows.
 Pridajte si TOUCHIT.sk ako preferovaný zdroj informácií
Firma Microsoft potvrdila závažnú bezpečnostnú zraniteľnosť vo svojej aplikácii, ktorá po integrácii Markdown formátu teraz umožňuje vzdialené spustenie škodlivého kódu. To ale nebolo zámerom. Používatelia z podpory MD formátu ťažia v tom, že môžu využívať formátovacie značky a zároveň pracovať stále s čistým textom.
Opravu tejto chyby vo Windows začal Microsoft distribuovať ako súčasť februárových aktualizácií systému. Podľa informácií z Microsoftu ide o bezpečnostný problém označený ako CVE-2026-20841 s hodnotením závažnosti 8,8 podľa CVSS. To znamená vysoko rizikovú zraniteľnosť. Útočník môže pripraviť MD súbor tak, aby používateľa nalákal kliknúť na odkaz vedúci na škodlivú stránku.
Zdroj: Microsoft
Firma zatiaľ uvádza, že nezaznamenala prípady zneužitia tejto chyby. Tiež treba dodať, že reakcia prišla rýchlo po objavení hrozby. To ale môže byť len náhoda v súvislosti so „záplatovacím utorkom“, ktorý takpovediac „stihli“.
V minulosti sme museli na opravu nejednej chyby vo Windows čakať dlhšie, teda až do vydania štandardnej KB záplaty. Nie vždy firma vydáva záplaty okamžite. Tu je ale opäť výnimka v podobe opravy pre aplikácie balíka Microsoft Office / 365. Tiež bola vydaná veľmi rýchlo.
Zdroj: Windows Latest
Prečítajte si aj:
28. januára 2026
2m
Microsoft Office obsahuje závažnú chybu, aktualizujte čím skôr


Populárne z kategórie Windows
18. septembra 2026
2m
Windows 11 zatiaľ nebude migrovať dáta ako pri Androide
17. septembra 2026
1m
Ako nainštalovať Windows 11 aj bez online účtu a internetu?
14. septembra 2026
2m
Čo znamená dynamická aktualizácia Windows?
Podobné články

12. septembra 2026
3m
Ako vo Windows 11 permanentne používať pôvodné kontextové menu pravého tlačidla myši?

10. septembra 2026
2m
Na Instagrame sa objavujú falošné oznámenia o porušení autorských práv
7. septembra 2026
2m
Microsoft chystá špeciálne upravený Windows 11 na AI programovanie
5. septembra 2026
8m
Ako zlepšiť hľadanie vo Windows?
4. septembra 2026
1m
Microsoft zapne vo Windows ochrannú funkciu

2. septembra 2026
2m