


Avast varuje: Nové Android telefóny majú predinštalovaný malware

Vo vírusovom laboratóriu Avast Threat Labs identifikovali mobilný adware, ktorý je predinštalovaný na veľkom množstve nových Android telefónoch po celom svete, vrátane Slovenska.
 Pridajte si TOUCHIT.sk ako preferovaný zdroj informácií

Prečo je zložité Cosiloon rozpoznať
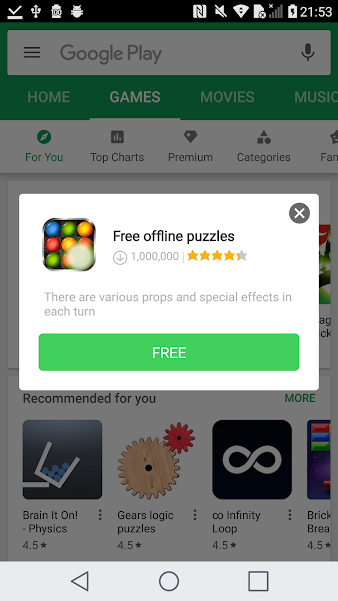
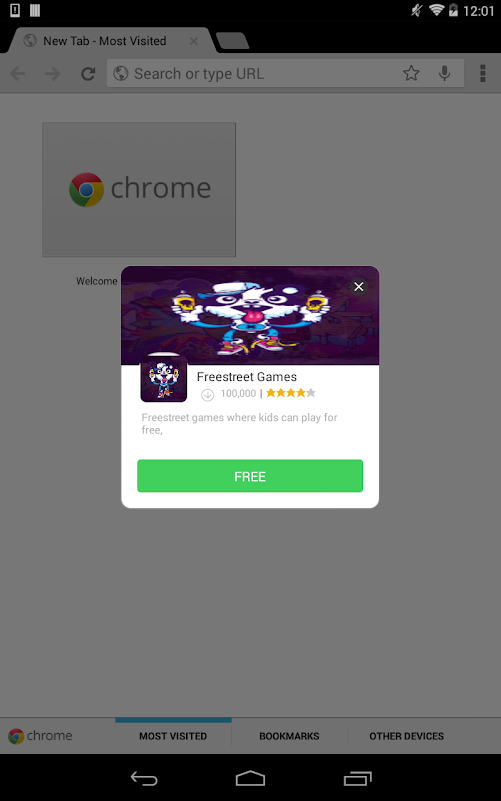
V minulosti laboratória Avast Threat Labs občas zaznamenali zvláštne vzorky Androidu. Zdali sa byť podobné iným adwarom, ale vyzerali, že nemajú žiadny zdroj infekcie, zato obsahovali opakujúce sa skupiny názvov. Medzi najčastejšie z nich patrili:- com.google.eMediaService
- com.google.eMusic1Service
- com.google.ePlay3Service
- com.google.eVideo2Service
Ako Cosiloon deaktivovať
Musíte nájsť dropper v nastaveniach telefónu (pod názvami „CrashService“, „ImeMess“ alebo „Terminal“ so všeobecnou ikonkou Android). Potom musíte kliknúť na tlačidlo s deaktiváciou priamo na stránke aplikácie, pokiaľ je k dispozícii (toto sa líši podľa verzií systému Android). Tým deaktivujete dropper a Avast následne môže nenávratne odinštalovať zvyšok škodlivého kódu.Aplikáciu Avast Mobile Security možno bezplatne stiahnuť z Google Play. Avast tiež spolupracuje s mobilnými operátormi po celom svete, aby chránil používateľov pred mobilnými hrozbami.Zdroj: AvastPrečítajte si aj:
Avast: Ktoré aplikácie najviac zaťažujú Android zariadenia?


Podobné články
21. septembra 2026
2m
Dostávate správy o zrušení Google Disku? Je to podvod
 Spolupráca

20. septembra 2026
4m
Ultrazvukový difuzér SilverCrest: Vyčarujte doma magickú atmosféru za 25 eur
20. septembra 2026
2m
Google Keep upravuje widget pre Android

19. septembra 2026
1m
Gemini Notebook môžu mať študenti zadarmo a chystá sa hlasová podpora
18. septembra 2026
1m
Netflixové novinky: Nová séria izraelského seriálu Fauda
18. septembra 2026
2m