


Digitálna odolnosť sa nekončí pri útoku. Firmy musia vedieť dáta obnoviť, zmeniť šifrovanie aj naučiť ľudí pracovať s AI

Kybernetická odolnosť firmy nie je jeden produkt ani jednorazový projekt. Na konferencii Aricoma TechFórum 2026 s mottom Odolnosť v ére digitálnych hrozieb sa popoludňajší program postupne dostal od bezpečného využívania AI cez zálohovanie a obnovu až k postkvantovej kryptografii.
 Pridajte si TOUCHIT.sk ako preferovaný zdroj informácií
Spoločným menovateľom bola jednoduchá otázka: čo bude firma schopná urobiť, keď sa niečo pokazí – dnes, ale aj o niekoľko rokov?
AI urýchľuje prácu, ale zároveň odhaľuje staré problémy
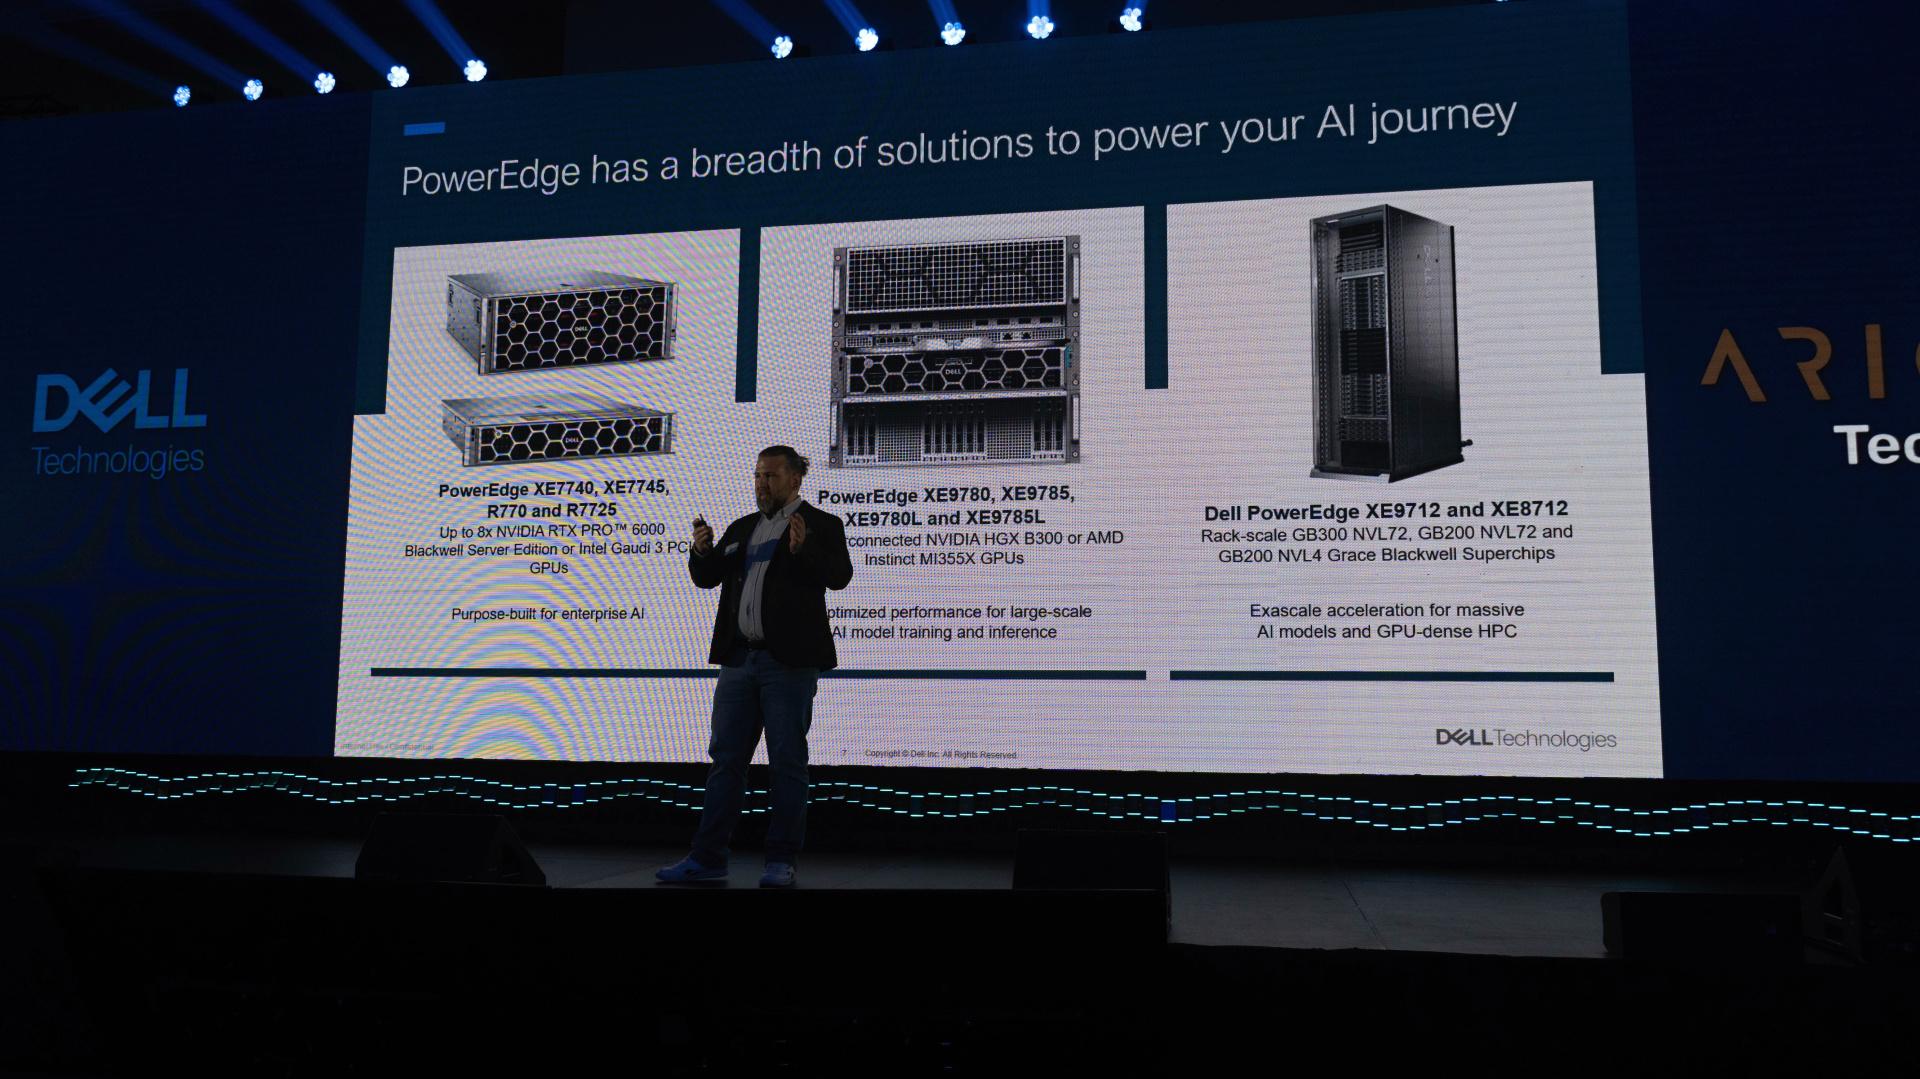
Umelá inteligencia sa vo firmách dostáva z fázy experimentov do reálnej prevádzky. Jej hodnota však vzniká až vtedy, keď prináša merateľný výsledok a nie iba ďalší pilotný projekt. Pri jej nasadzovaní preto treba riešiť nielen samotný model, ale aj dáta, na ktorých pracuje, infraštruktúru a spôsob merania výsledkov.
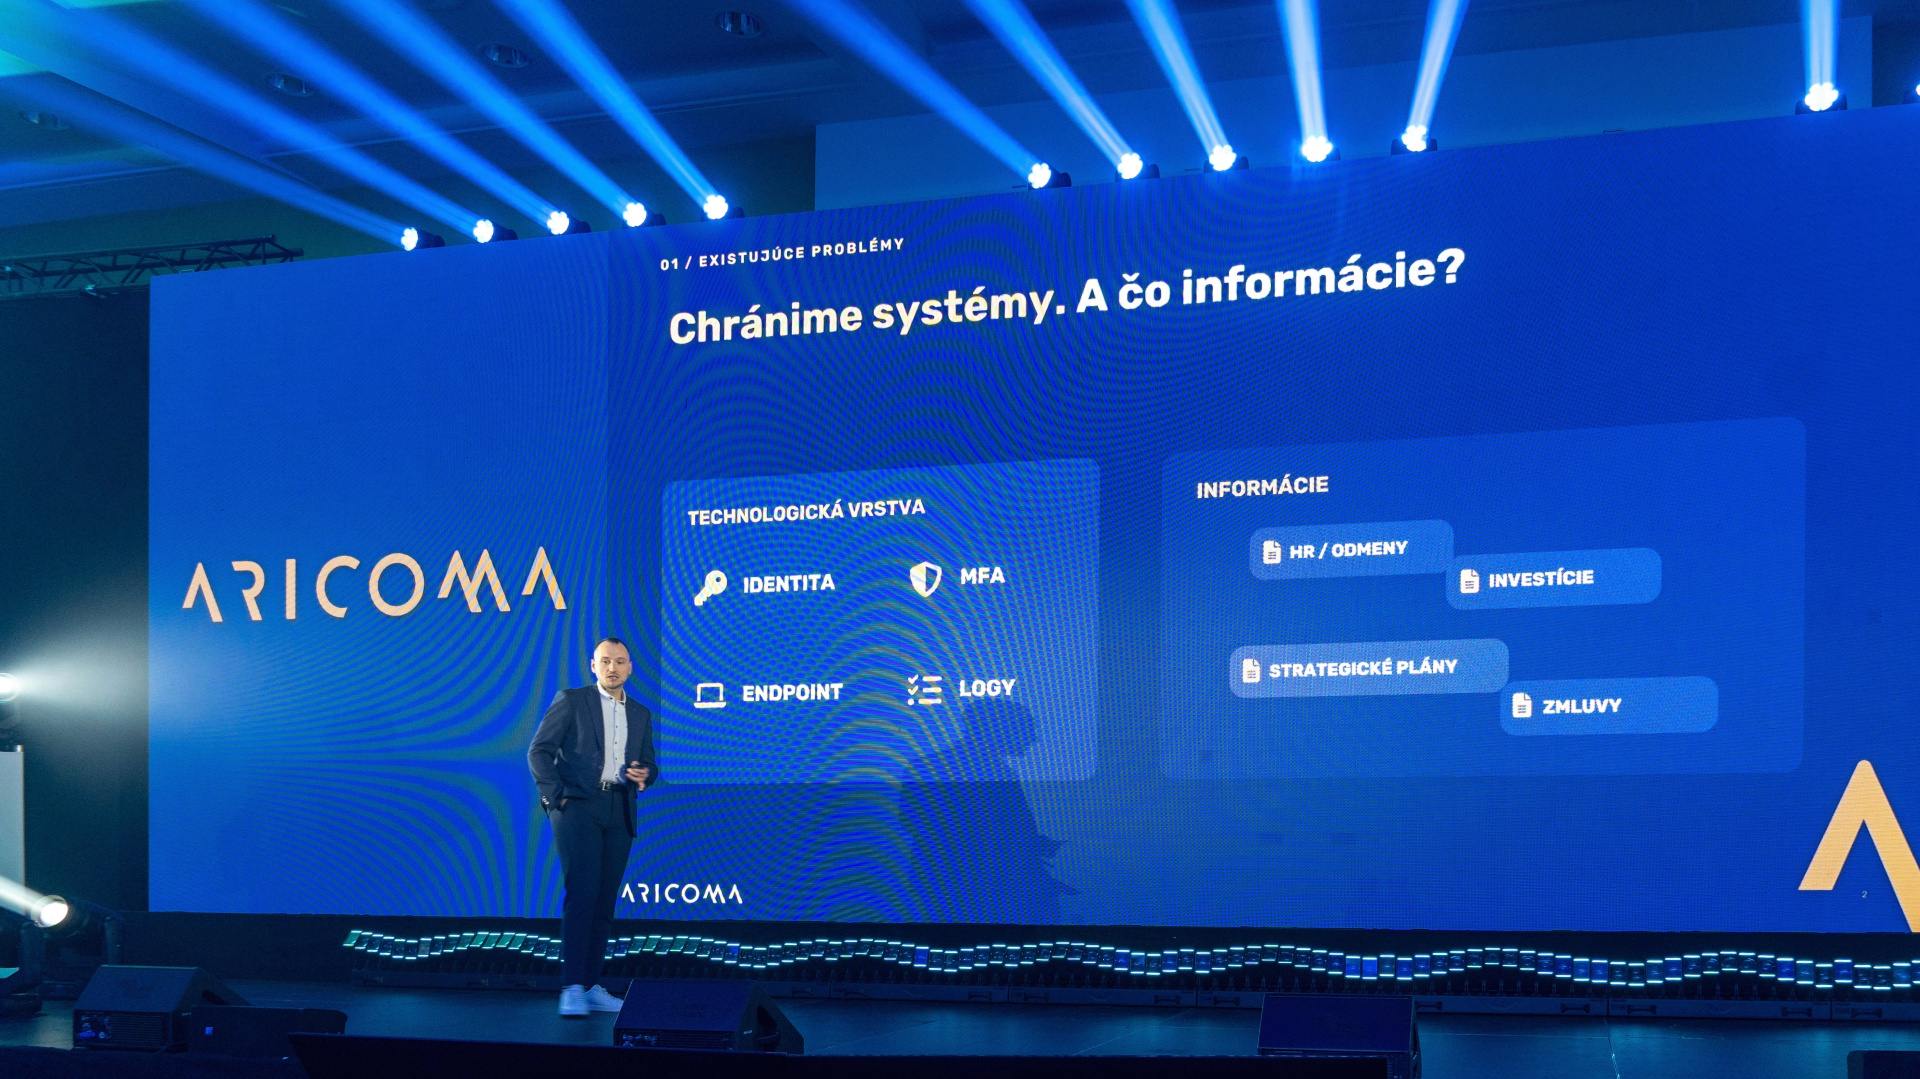
Práve dáta pritom môžu byť slabým miestom. Firma môže mať kvalitné firewally či viacfaktorové prihlasovanie, ale stále nemusí presne vedieť, aké informácie sa nachádzajú v jej dokumentoch a kto s nimi môže pracovať.
AI tento problém nevytvára. Ona ho iba dokáže veľmi rýchlo odhaliť.
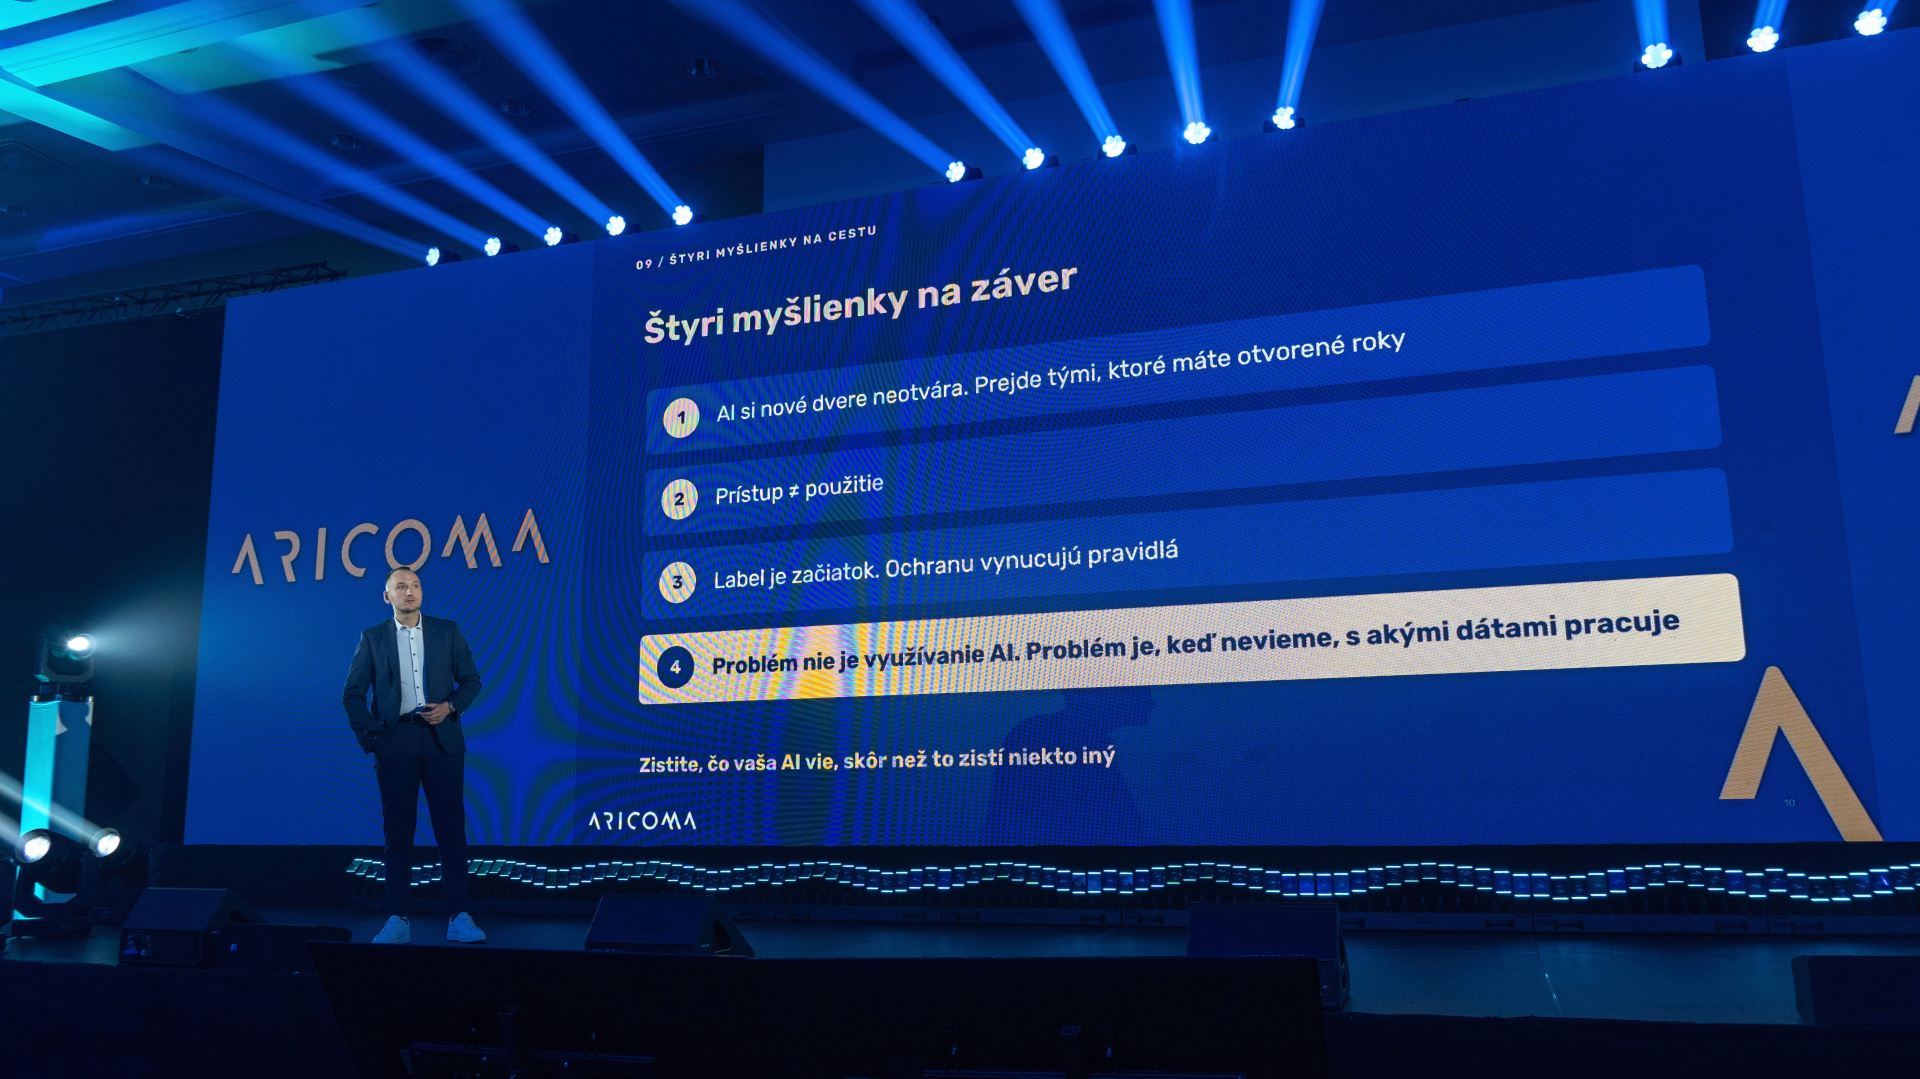
Ak má napríklad zamestnanec prístup k dokumentom, ktoré už podľa svojej súčasnej pozície vidieť nemá, AI dokáže tieto informácie vyhľadať, prepojiť a zhrnúť podstatne rýchlejšie ako človek. A to môže byť problém.
Preto nestačí vedieť iba to, kto môže dokument otvoriť. Organizácia musí definovať aj to, čo s ním môže používateľ robiť a kde ho môže spracovávať. To je dôležité najmä pri AI službách. Nie každý interný dokument je vhodné nahrať do externého modelu.
Praktickým riešením je klasifikácia dát – napríklad na verejné, interné, dôverné a najcitlivejšie informácie. Takáto klasifikácia však nesmie zostať iba ako farebná nálepka pri súbore. Musí byť prepojená s pravidlami, ktoré určia, čo sa s konkrétnym dokumentom môže alebo nemôže urobiť.
Zaujímavá je pritom myšlienka sústrediť najprísnejšiu ochranu na najkritickejšiu časť dát. Namiesto toho, aby firma komplikovala prácu so všetkým obsahom. To by mohlo znamenať jej úplné zastavenie.
Technológiu nasadíte rýchlo, ľudí zmeníte oveľa pomalšie
Rovnaký problém sa ukázal aj na príklade využívania Microsoft 365 a AI v slovenských školách. Vyspelá technológia bola k dispozícii, no samotné licencie automaticky neznamenajú, že ju pedagógovia začnú efektívne používať.
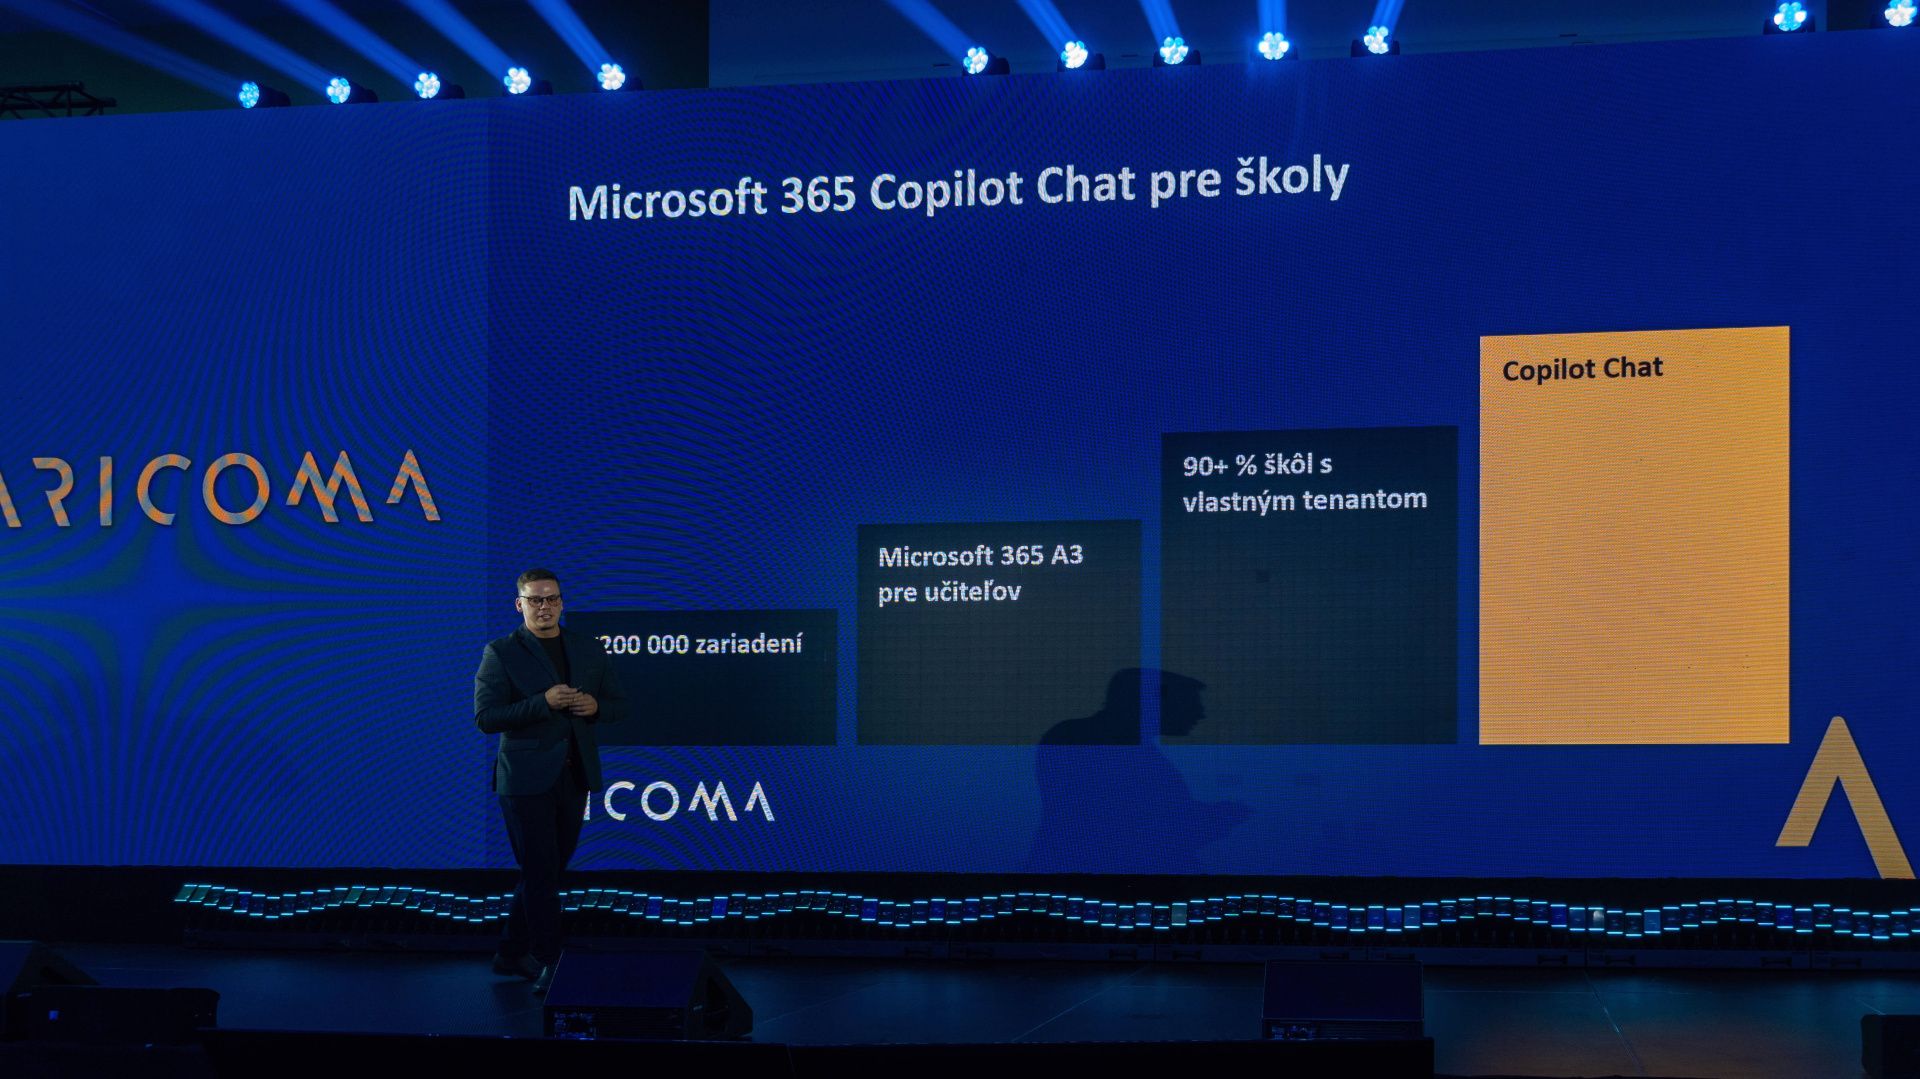
Projekt preto neostal iba pri online návodoch. Vzniklo viacero workshopov a webinárov a Aricoma tím postupne navštívil takmer 100 škôl, kde preškolil viac ako 1 890 pedagógov. Vyškolení ambasádori následne zorganizovali viac ako 250 ďalších školení na vlastných školách.
Ukázalo sa, že pri časti používateľov je osobný kontakt efektívnejší ako ďalší e-mail v rade s návodom.
Toto je dôležitá lekcia aj pre kybernetickú bezpečnosť. Technológiu možno kúpiť a nainštalovať. Zmeniť procesy a správanie ľudí je podstatne náročnejšie.
Záloha má zmysel až vtedy, keď z nej dokážete obnoviť firmu
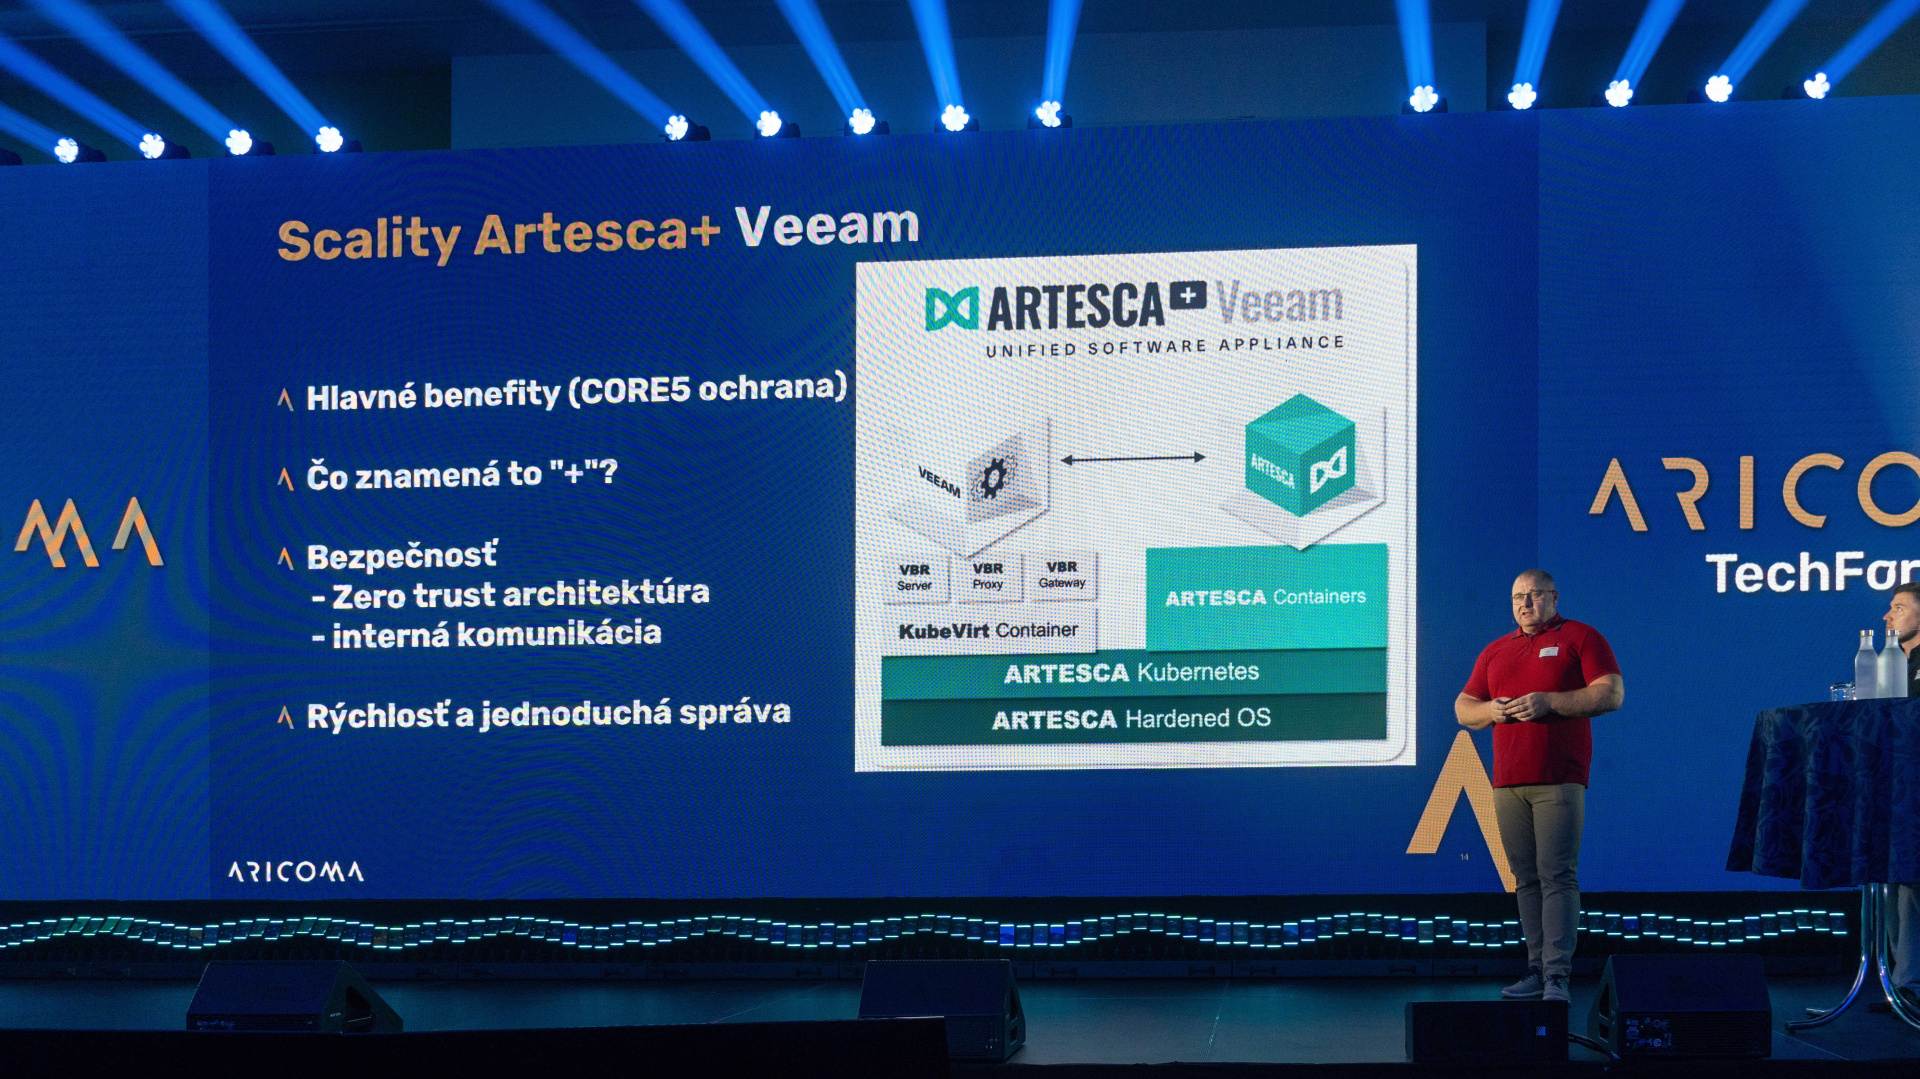
Práve tu sa dostávame k ďalšej úrovni digitálnej odolnosti, čo bolo ústredným mottom celej konferencie. Po úspešnom útoku už nie je najdôležitejšou otázkou iba to, či firma mala zálohu. Podstatné je, či má čistú a použiteľnú kópiu dát a či dokáže z nej v rozumnom čase obnoviť celú službu.
Na konferencii preto zaznelo, že moderný backup už nemožno chápať iba ako miesto, kam sa pravidelne kopírujú súbory.
Útočník môže preniknúť do prostredia, zostať v ňom dlhší čas a postupne kompromitovať ďalšie systémy. Ak sa poškodené alebo zašifrované dáta dostanú aj do záloh, samotná existencia backupu veľa nevyrieši. Preto je dôležitá nemennosť záloh, ich izolácia a predovšetkým pravidelné testovanie obnovy.
Aj IBM na príklade svojej metodológie Cyber Vault upozornilo na problém, keď sú tímy zodpovedné za zálohovanie oddelené od tímov, ktoré riadia samotnú prevádzku. V krízovej situácii potom môže vzniknúť oneskorenie práve v momente, keď je každá minúta drahá. Odolnosť teda nie je len otázkou technológie. Je aj otázkou procesov, zodpovedností a pripravenosti.
Nečakajte na deň Q
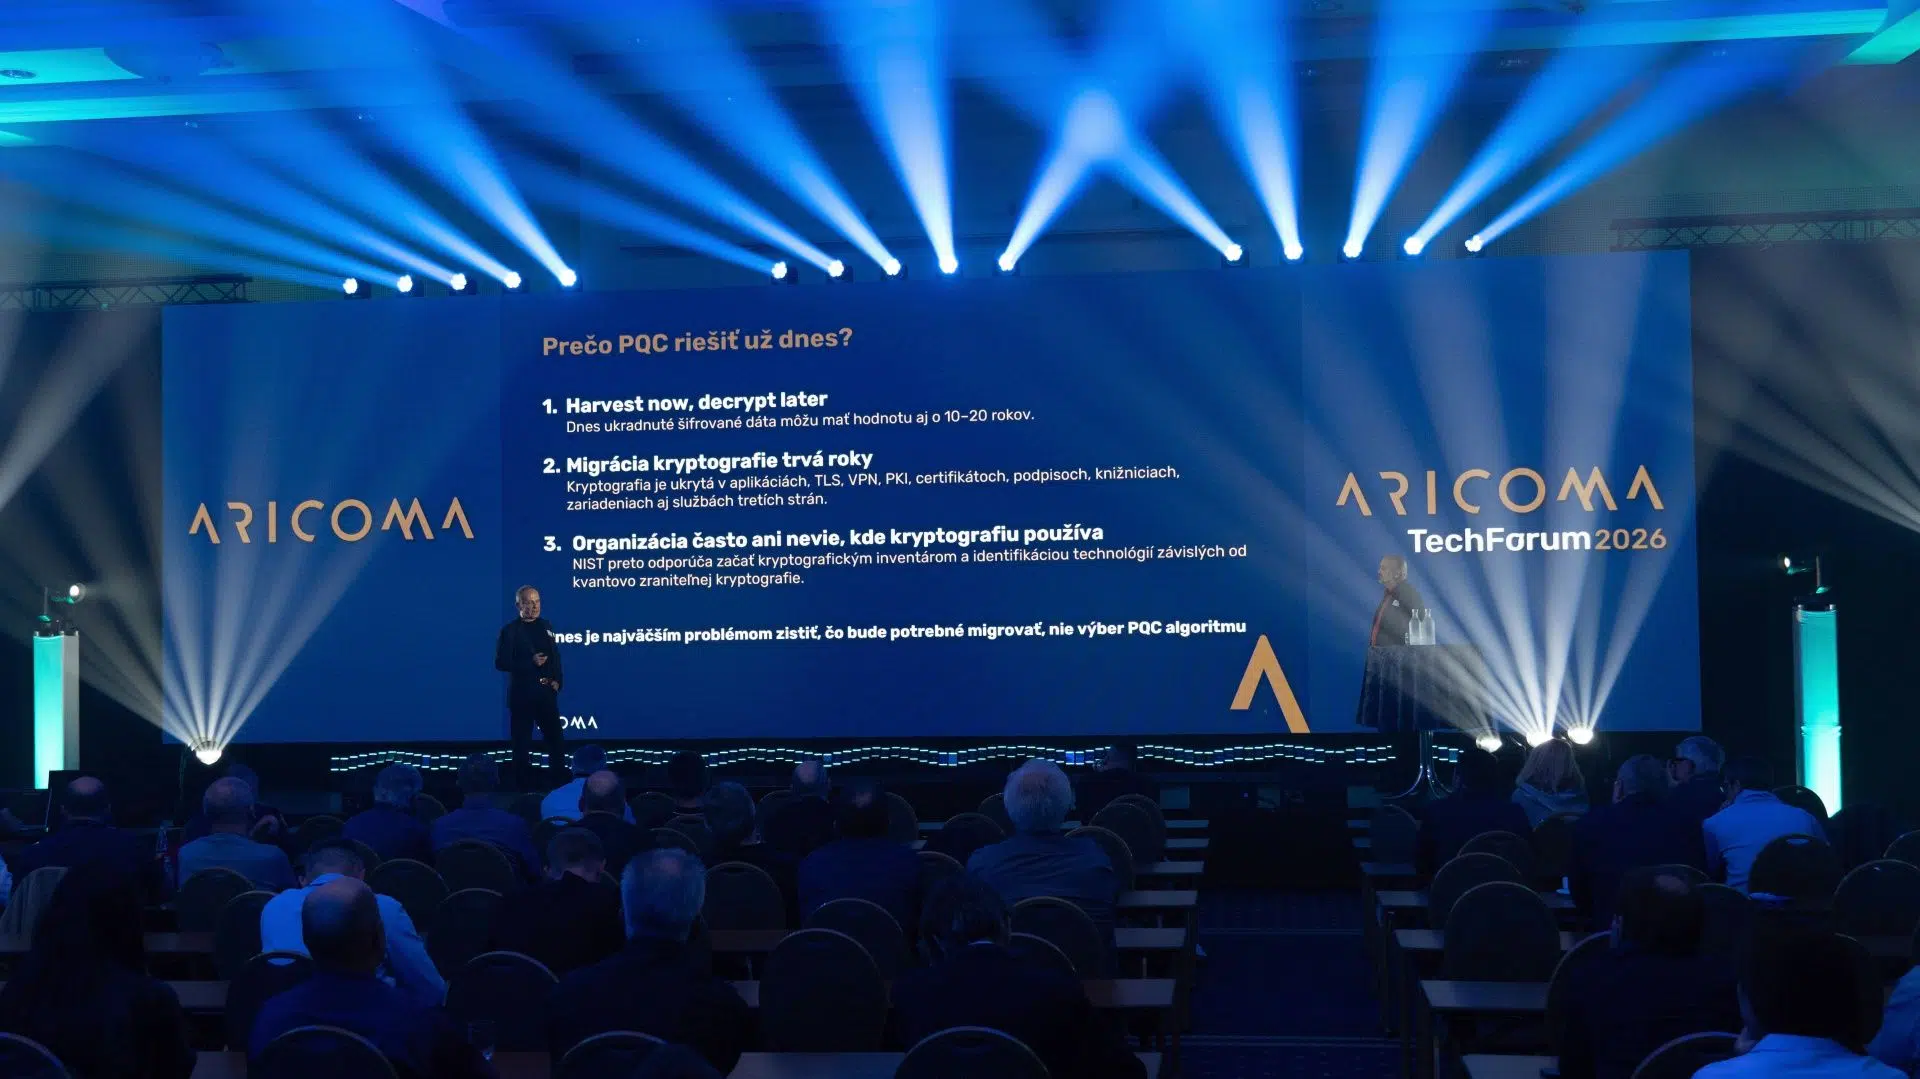
Ešte ďalej do budúcnosti sa konferencia pozrela pri postkvantovej kryptografii. Kvantové počítače zatiaľ nepredstavujú bežnú hrozbu pre dnešné podnikové systémy. Problém však spočíva v tom, že citlivé dáta môžu mať oveľa dlhšiu životnosť než technológia, ktorá ich dnes chráni.
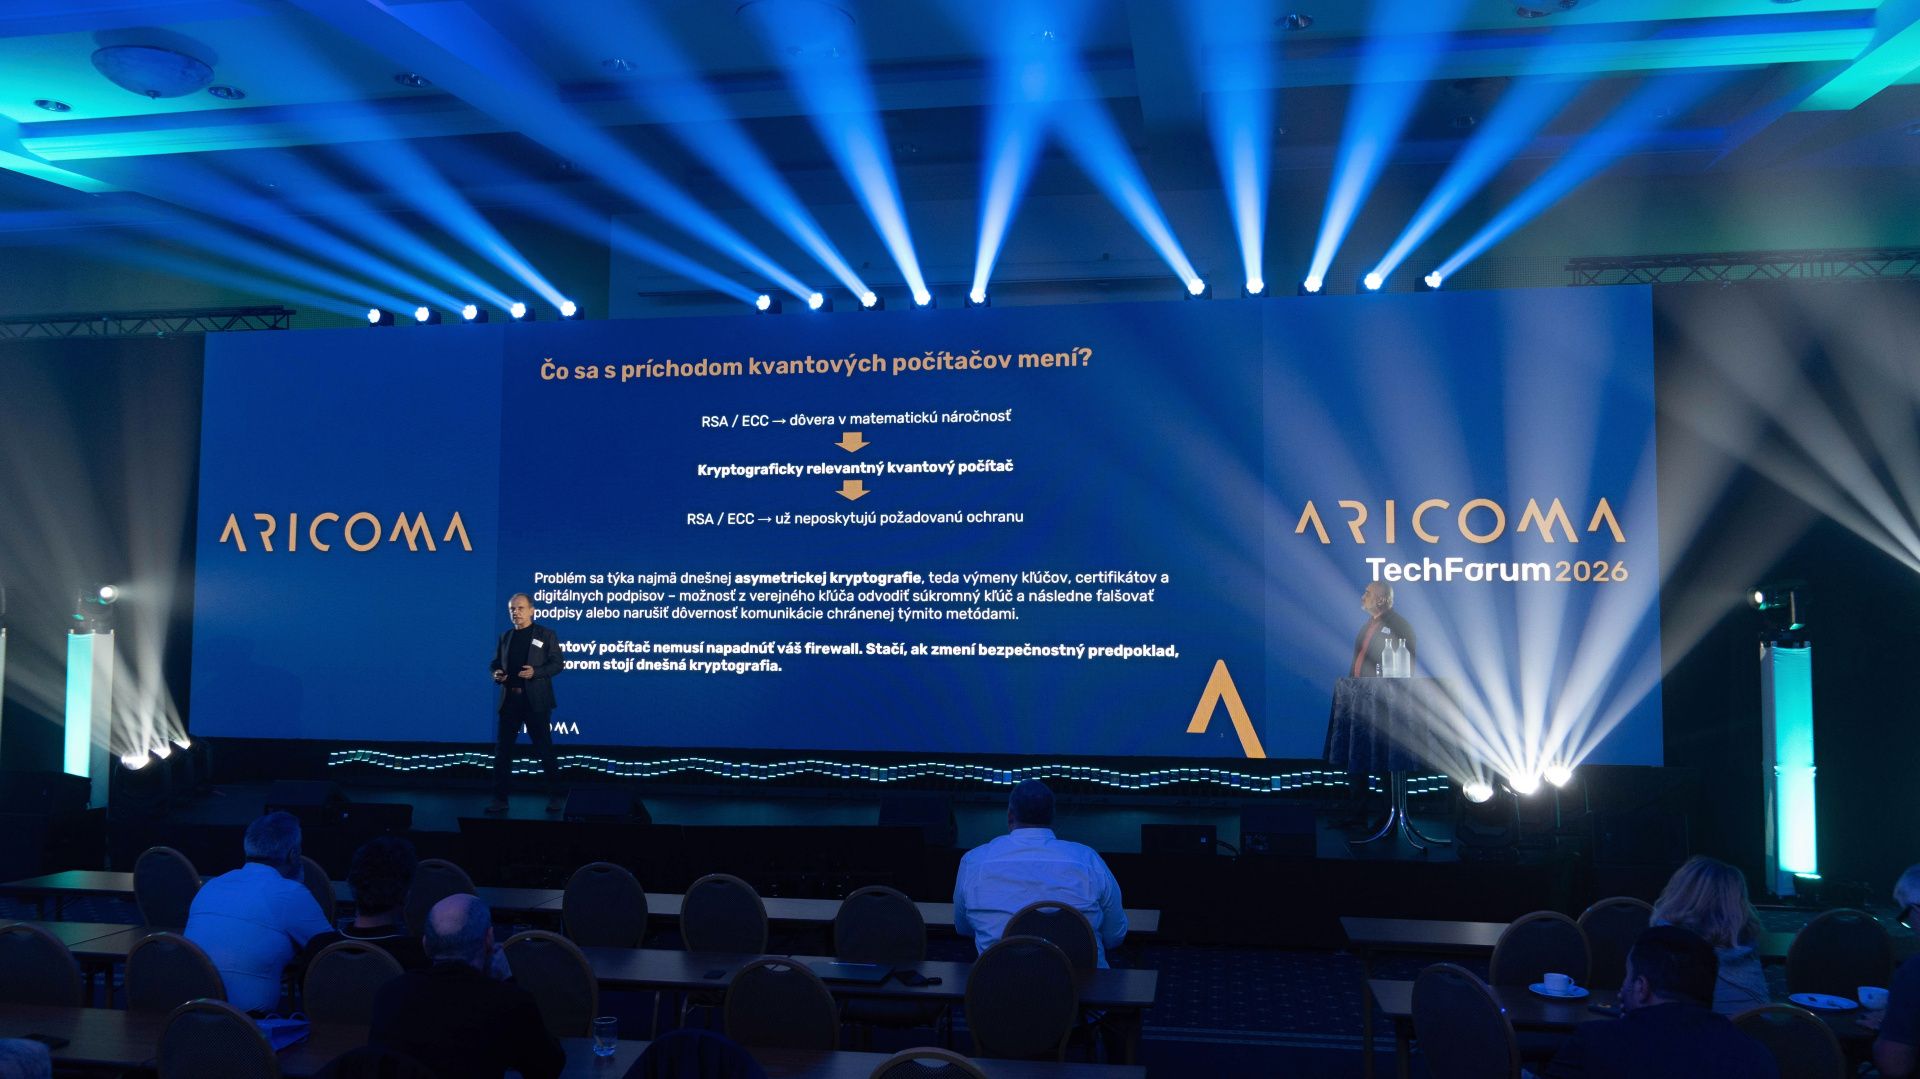
Existuje scenár označovaný ako „collect now, decrypt later“. Útočník môže už dnes zachytávať šifrovanú komunikáciu a ukladať ju. Ak budú v budúcnosti dostupné dostatočne výkonné kvantové počítače, môže sa pokúsiť tieto dáta spätne dešifrovať. Pre firmu to znamená nepríjemnú otázku: ktoré z jej dnešných dát musia zostať citlivé aj o päť alebo desať rokov?
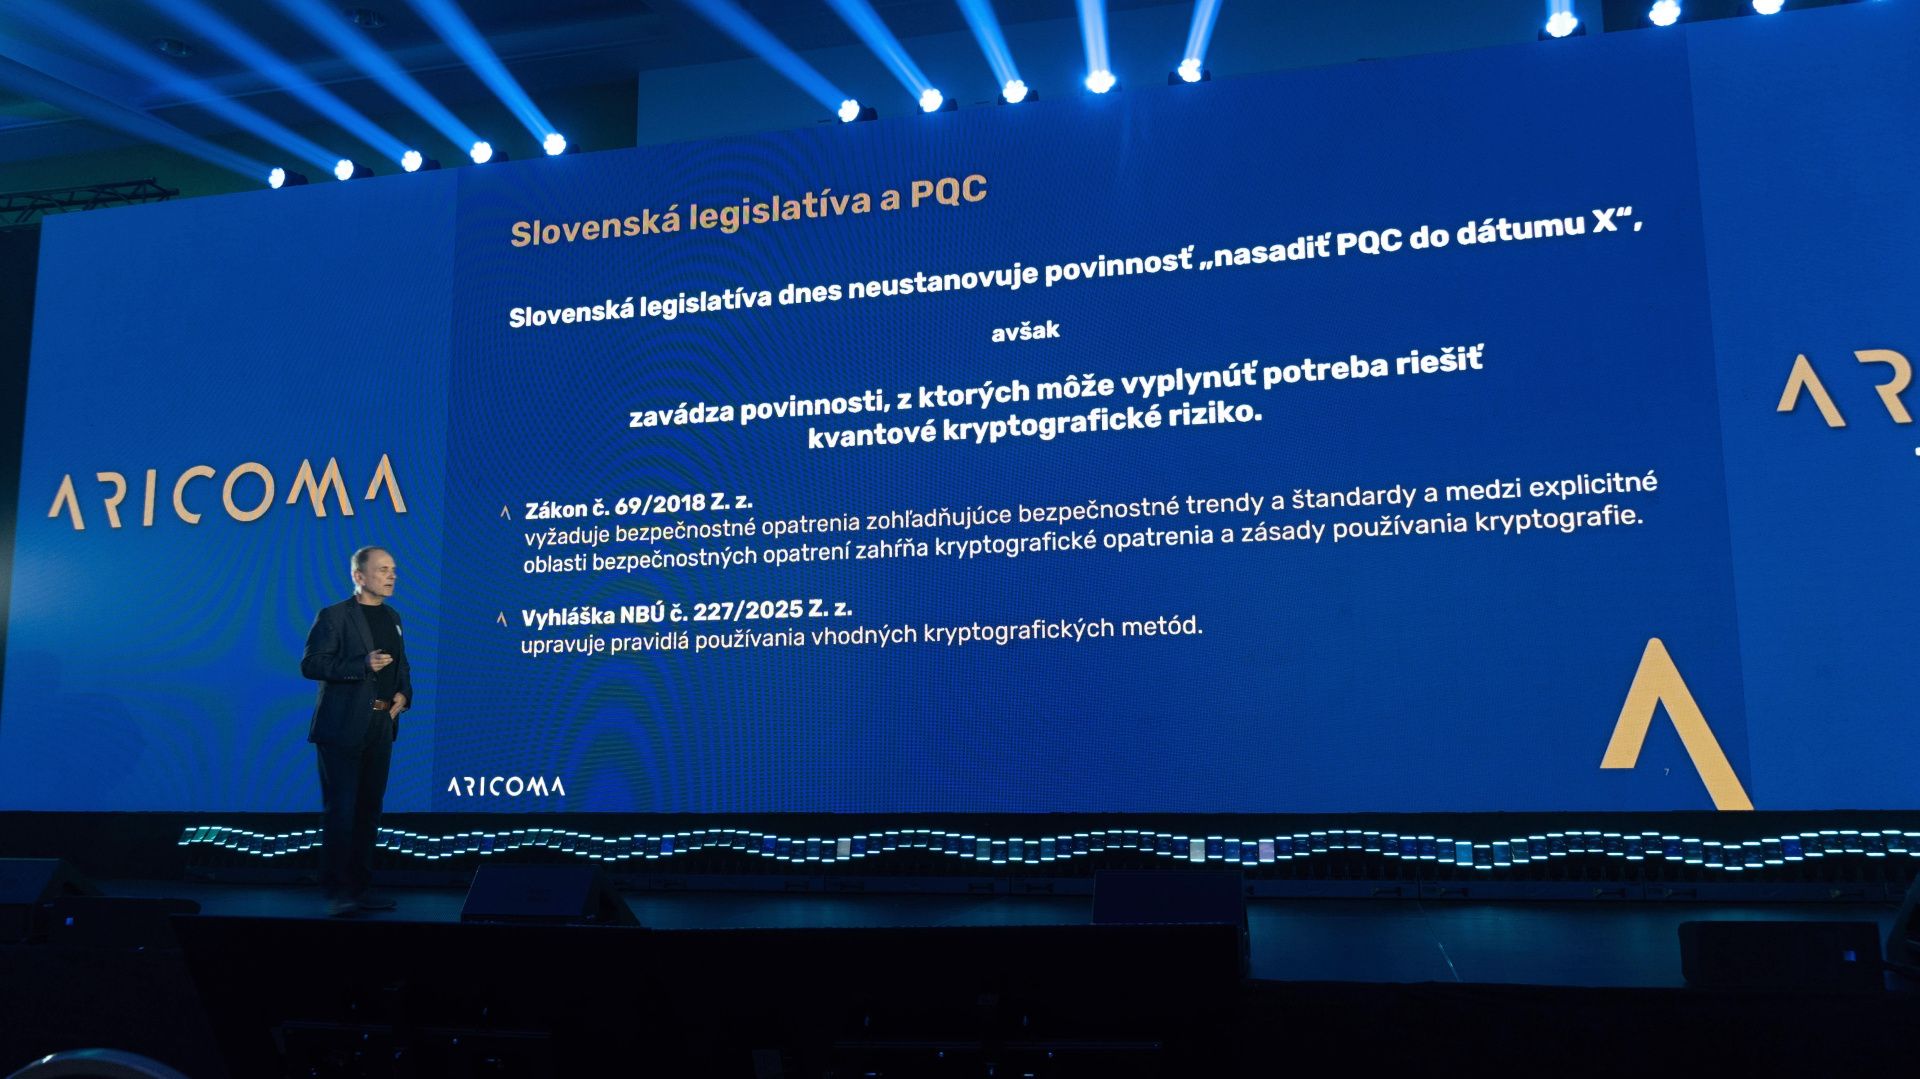
Postkvantová kryptografia pritom nie je technológia, ktorú treba čakať spolu s kvantovým počítačom. Nové algoritmy sú určené na fungovanie v dnešných systémoch a ich úlohou je chrániť komunikáciu aj v budúcej kvantovej ére. Technická cesta teda existuje. Problém je skôr v migrácii.
Firma najprv musí zistiť, kde všade používa kryptografiu
Prechod na nové algoritmy nebude jednoduchá výmena jedného nastavenia. Organizácia musí najskôr zistiť, kde a akú kryptografiu používa, ktoré systémy sú na nej závislé a kto je za jednotlivé mechanizmy zodpovedný. Práve preto zaznel pojem crypto BOM, teda inventár používaných kryptografických mechanizmov.
Nasleduje prioritizácia. Nie všetky systémy a dáta majú rovnakú hodnotu ani rovnakú životnosť. Kritické oblasti treba identifikovať ako prvé, následne otestovať nové algoritmy a zistiť ich vplyv na výkon, kompatibilitu, latenciu či správu kľúčov.
Podľa prezentovaných odporúčaní by mali firmy už v tomto období pracovať na inventarizácii a prioritách, neskôr postupne chrániť najkritickejšie dáta postkvantovými algoritmami.
Čakať na presný dátum „dňa Q“ preto nedáva veľký zmysel. Keď bude kvantová hrozba prakticky realizovateľná, začínať s inventarizáciou bude neskoro.
Odolnosť nie je jednorazový projekt
Aj ďalšie prezentácie ukázali, že veľké bezpečnostné incidenty často nevznikajú preto, že firma nemá dostatok technológií. Problém môže byť v nesprávnej konfigurácii, nejasnej zodpovednosti alebo nedostatočnom dohľade.
Pri Wi-Fi napríklad zazneli prípady, keď nesprávna segmentácia umožnila prístup z vedľajšej budovy až do výrobnej haly. Inde mohla voľne dostupná firemná Wi-Fi obísť pravidlá, ktoré boli pri ostatných prístupoch nastavené podstatne prísnejšie.
Podobné situácie ukazujú, že bezpečnostná politika musí platiť pre celú infraštruktúru. Hosťovská sieť, Wi-Fi, káblová sieť aj systémy prevádzkované externým partnerom musia byť súčasťou rovnakého bezpečnostného obrazu.
Dôležitý je pritom monitoring. Bez dát zostáva problém často iba domnienkou. Ak však firma presne vidí, čo sa v jej sieti deje, môže rýchlejšie identifikovať problém a rozhodnúť o potrebnom zásahu.
Digitálna odolnosť začína ešte pred útokom
Popoludňajší program Aricoma TechFórum 2026 tak napokon nebol iba o nových bezpečnostných produktoch. Jeho spoločným menovateľom bola skôr pripravenosť.
Firma musí vedieť, aké dáta má, kto k nim pristupuje, čo s nimi môže robiť AI, kde má zálohy a či ich dokáže obnoviť. Zároveň musí vedieť, akú kryptografiu používa a ktoré systémy bude musieť v budúcnosti zmeniť.
A keď sa niečo pokazí, nestačí mať dokument s postupom. Potrebné je mať postup reálne otestovaný v praxi. Digitálna odolnosť preto nie je stav, ktorý firma raz dosiahne a môže ho označiť za vybavený. Je to neustály proces kontroly, testovania, obnovy a prispôsobovania sa novým hrozbám.
Technológia sa bude meniť. Útočníci tiež. A možno najdôležitejšou výhodou bude práve to, ako rýchlo sa dokáže zmeniť samotná firma.
Zdroje: vlastné, Aricoma, IBM


Podobné články

12. októbra 2026
12m
AI už nie je iba chatbot. Asseco ukázalo, ako začína reálne pracovať za ľudí
8. októbra 2026
3m
Prvé počítače s NVIDIA RTX Spark sú tu. Sľubujú revolúciu


30. septembra 2026
10m
Panasonic Toughbook má 30 rokov a ukazuje nové modely

30. septembra 2026
8m
