

Microsoft sa pomýlil: Škodlivý ovládač dostal digitálny podpis

Tento raz ide o ovládač, ktorý využívajú najmä hráči.
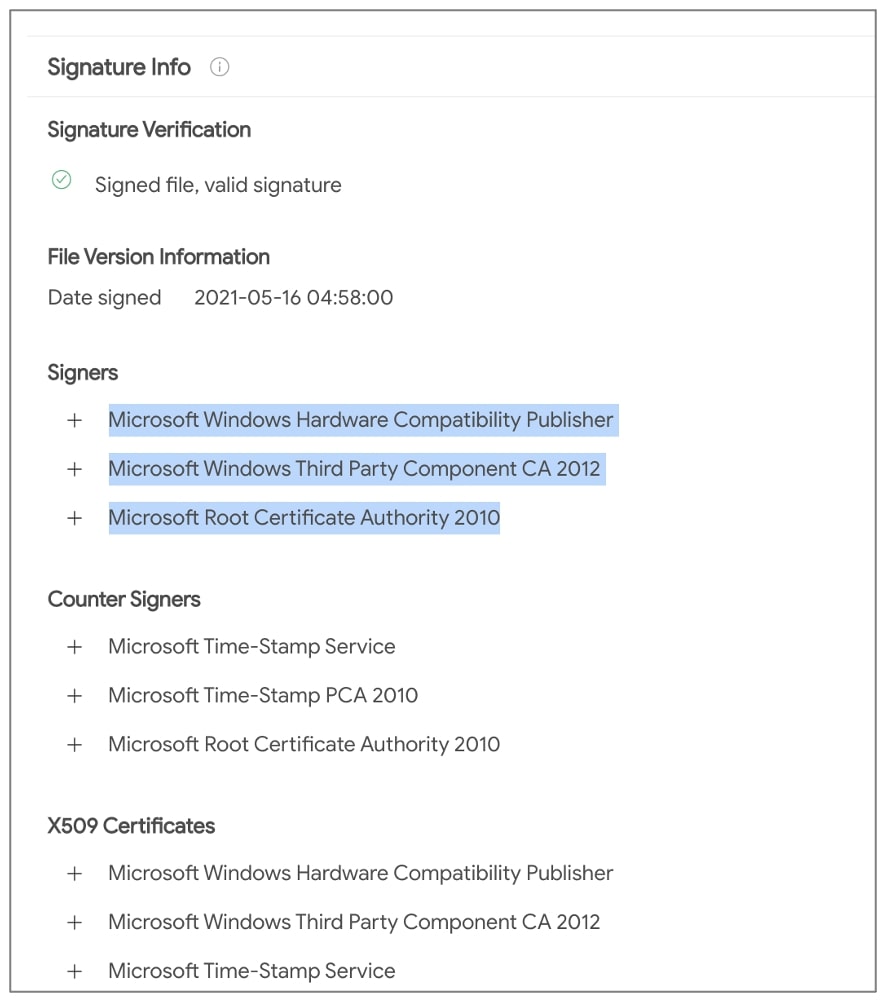
Podľa webu Bleeping Computer ide o ovládač s názvom Netfilter, ktorý je vlastne vo svojej podstate rootkit. Bolo spozorované, že komunikuje s čínskymi IP adresami a pozornosť vlastne vzbudil aj tým, že ako legitímny ovládač má digitálny podpis od Microsoftu. Prvá zmienka sa objavila na Twitteri Karstena Hahna, pracovníka bezpečnostnej firmy G DATA. Práve v tejto firmy zisťovali správanie tohto malvéru a to pre bežného používateľa v nie celkom odhaliteľnom správaní. Totiž samotný systém malvér nezachytí, dôvodom je aj platný digitálny certifikát. Avšak antivírusové filter môžu rootkit odchytiť, ale vzbudia falošnú pozitivitu. Až po bližšom preskúmaní sa dá zistiť príčina tejto anomálie. Nainštalovať totiž ovládač bez platného certifikátu je od Windows Vista pre bežného používateľa nemožné. Treba na to reštart v špeciálnom režime a kontrolu vypnúť. Toto nevedome nikto neurobí a tak je ochrana dostatočná. Ako sme už ale uviedli, problémom nebol neplatný certifikát alebo jeho absencia. Netfilter samotný nepotreboval vykonávať žiadnu škodlivú činnosť. Tým, že ide o rootkit, mohol mať oprávnenia na nízkoúrovňovom stupni operačného systému. Tam by poskytol pre iné kódy prístup tak, aby neboli odhalené antivírusovým programom. Dnešné antivírusy však dokážu odhaliť aj rootkity.
 Pridajte si TOUCHIT.sk ako preferovaný zdroj informácií


Podobné články

16. októbra 2026
2m
Aplikácia Fotografie vo Windows bude konečne rýchlejšia
16. októbra 2026
3m
Apple HomePod mini 2 prináša veľké novinky. Jedna vec však Slovákov sklame
14. októbra 2026
3m
Nové čítačky kníh Kindle 2026 majú prvú chybu: Amazon tvrdí, že sa to dalo čakať
14. októbra 2026
3m
Nová Apple TV 4K je tu: Má výkonnejší čip, inteligentnejšiu Siri a vyššiu cenu

14. októbra 2026
2m