Vedeli ste, že používanie AI vo firme je riziko?

AI vo firme znamená, že umelú inteligenciu budú používať ľudia nielen na firemných serveroch a s firemnými prístupmi ale aj s vlastným prihlásením.
 Pridajte si TOUCHIT.sk ako preferovaný zdroj informácií
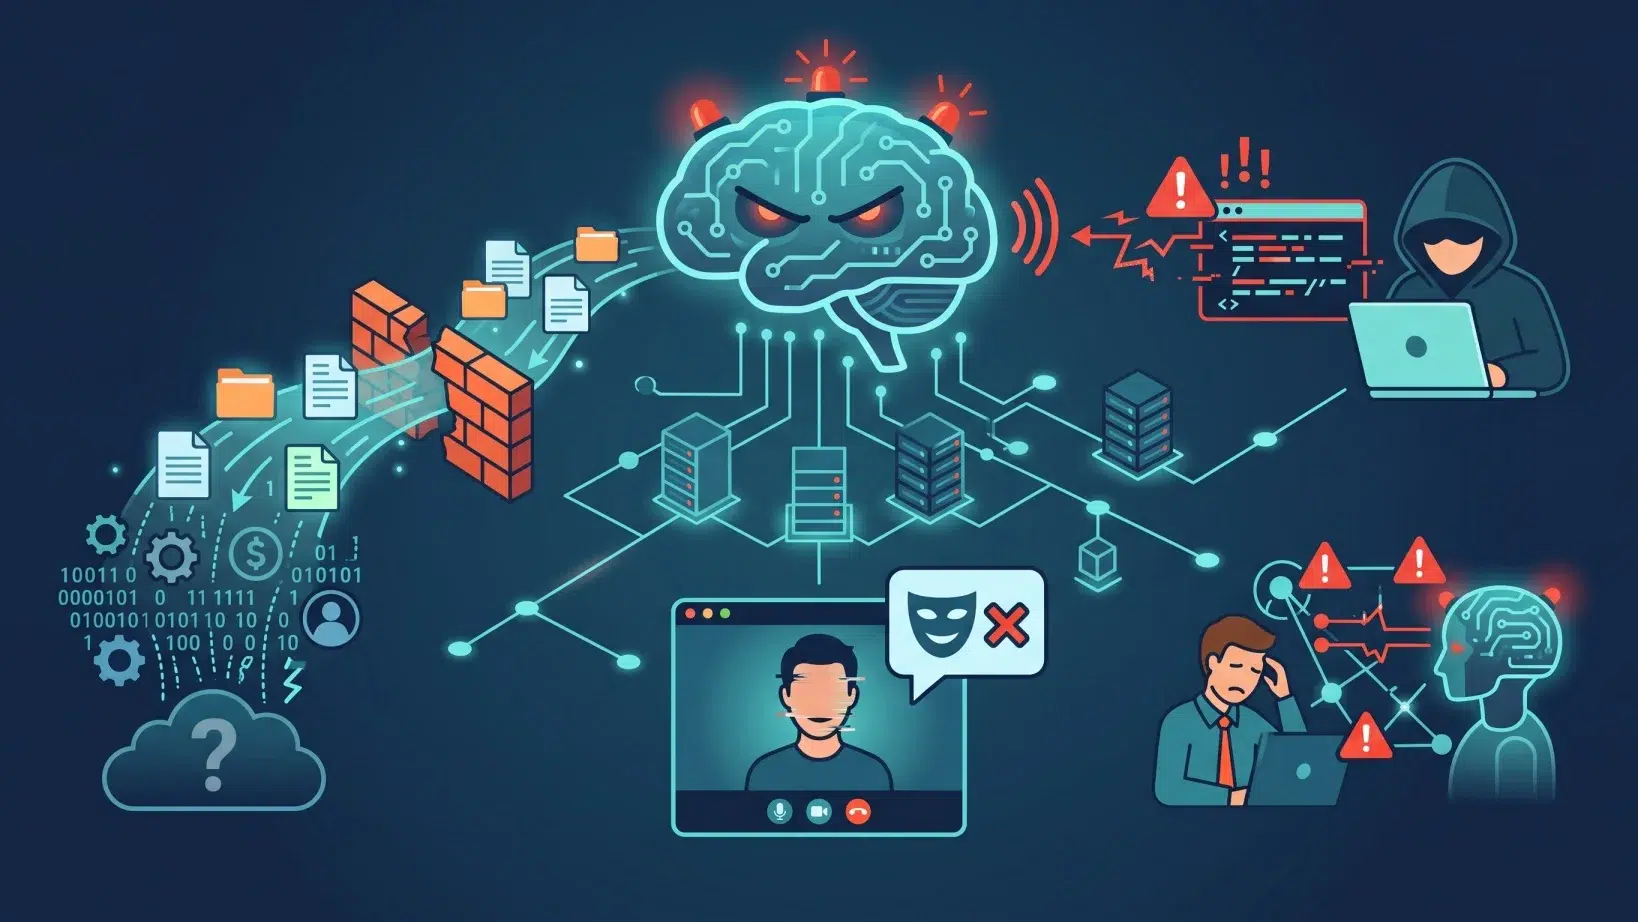
Ak totiž máte firemnú AI, neznamená to, že používatelia nepoužijú napríklad vlastný ChatGPT alebo Gemini a omylom nepošlú citlivé dokumenty tam. Ako ale chrániť firmu práve za pomoci AI? Toto je iný aspekt a určite ste si všimli, že za posledný rok sa stupňujú útoky v rôznej podobe, najčastejšie cez falošné emaily, no prichádza doba sofistikovanejších útokov.
Za nimi bude stáť umelá inteligencia vo forme agenta, ktorý bude plniť príkaz na napadnutie firemnej infraštruktúry a úlohu vykoná podľa seba a pod dohľadom útočníka cez jeho príkazy.
AI a kyberbezpečnosť
Umelá inteligencia je niečo, čo sa nedá ignorovať a postupne sa stáva súčasťou celkového zabezpečenia firmy. Nielen na strane, ako chrániť pred AI, ale ako môže AI pomáhať pri ochrane firmy.
Tímom zameraným na bezpečnosť pomáha spracovať veľké množstvo dát, zisťovať podozrivé správanie a rýchlejšie reagovať na incidenty. Podobne, ako pri iných bezpečnostných riešeniach, aj tu je potrebné počítať s mechanizmami, ktoré dokážu reagovať rýchlejšie ako človek. Rovnaké technológie však začínajú využívať aj útočníci.
Kybernetické útoky tak môžu byť uveriteľnejšie, cieliť na podstatne väčšiu oblasť IT infraštruktúry a navyše môžu byť ľahko vykonateľné cez automatizáciu. Firmy stoja pred novou situáciou, v ktorej nestačí umelú inteligenciu využívať iba na ochranu svojich systémov. Potrebujú zároveň zabezpečiť aj vlastné AI nástroje, modely a údaje, s ktorými pracujú.
Problémom alebo jednoduchým faktom je aj to, že firmy vytvárajú obrovské množstvo bezpečnostných údajov. To môže byť napríklad prihlásenie, sieťové spojenie, aktivita na zariadeniach používateľov alebo IT prvkoch či prepojenie s cloudom, môže predstavovať ďalší záznam, ktorý musí bezpečnostný tím vyhodnotiť.
Manuálna kontrola všetkých udalostí neprichádza do úvahy. Tu je teda priestor pre AI, ktorá vyhľadá nezvyčajné aktivity a prepojí so súvisiacimi udalosťami, aby určila, čomu treba venovať pozornosť a aké sú riziká. To nakoniec zefektívni prácu bezpečnostného tímu, ktorý namiesto množstva rutinných úloh, sa môžu viac sústrediť na vyšetrovanie incidentov a rozhodovanie o ďalšom postupe.
Aj napriek tomu, že AI sa čoraz viac zlepšuje, stále nenahradí bezpečnostných expertov a ani by to tak firmy nemali chápať. Len nasadenie softvéru nestačí, keďže rozhodnutia o ďalších postupoch často vyžadujú širší kontext, skúsenosti a pochopenie fungovania konkrétnej firmy. Práve tu prichádza na rad kombinácia automatizovaných systémov a dohľadu skutočných ľudí.
Čoraz presvedčivejší phishing
Odvrátená stránka AI je v tom, že vo veľkom ju používajú podvodníci. Jedným z najviditeľnejších príkladov je phishing. V minulosti bolo možné podvodnú správu často spoznať podľa gramatických chýb, nevhodných formulácií alebo celkovo neprirodzeného jazyka. Generatívna AI dokáže takéto nedostatky výrazne obmedziť a pripraviť presvedčivejšie správy v priebehu niekoľkých sekúnd.
Aj preto sú dnes správy takmer dokonale preložené do konkrétneho jazyka vrátane slovenčiny. Útočníci môžu vytvárať väčšie množstvo personalizovaných správ bez toho, aby na ich prípravu potrebovali veľké množstvo času alebo celého tímu podvodníkov.
Rádovo v sekundách dokážu chrliť množstvo upravených správ, ktoré napodobnia známe firmy a vytvoria rôzne varianty, ktorými by sa zamaskovali pred spamovými filtrami. AI zároveň môže pomáhať pri sociálnom inžinierstve, podvodoch alebo pri vývoji škodlivého softvéru.
Deepfake videá
Rizikom sú aj deepfake videá a zvukové nahrávky. Už roky vidíme tento typ obsahu, keď politik alebo známa osobnosť hovorí niečo, čo nepovedala alebo by nepovedala. Pred dvomi rokmi sme ešte dokázali takéto video odhaliť. Dnes už to tak jednoduché nie je a hlasové a video modely pokročili tak ďaleko, že aj pre expertov v oblasti je čoraz ťažšie rozlíšiť, či je video pravdivé alebo podvrh.
Tieto videá sú nebezpečné, keďže môžu byť využité napríklad pri vydávaní sa za inú osobu alebo pri manipulácii zamestnancov. Nemusí ísť vyslovene o šírenie klamstiev na sociálnych sieťach napríklad pri politickom boji, ako vidíme dnes. Stačí, aby takýto podvrh cielil na zamestnancov veľkej firmy a oznámil im nejaké aktivity alebo agendu, ktorú treba vykonať. Možno by AI nebola dokonalá ale pri každodenných povinnostiach by sa aj malé nedostatky v audio či vizuále dali ľahko prehliadnuť.
Nateraz sa dá hovoriť o tom, že vo väčšine prípadov sa nevytvára úplne nový typ kybernetického útoku. Skôr ide o zvýšenie jeho intenzity, rozsahu a jednoduchosti prípravy.
Základné problémy stále pretrvávajú
Firmy stále zanedbávajú základnú ochranu. Ide o phishing, slabé heslá, neaktualizované systémy alebo nedostatočné monitorovanie. Toto sú najčastejšie príčiny bezpečnostných incidentov. Zavedenie AI preto automaticky neznamená, že firma či organizácia bude bezpečnejšia.
AI môže pomôcť tieto procesy zefektívniť, stále však potrebuje správne dáta, adekvátne nastavenie a najmä ešte stále ľudskú kontrolu. Problémom môžu byť napríklad falošné poplachy. Systém môže legitímnu aktivitu označiť ako podozrivú a vytvoriť ďalšiu prácu pre analytikov. Opačným problémom sú falošne negatívne poplachy, pri ktorých AI nebezpečnú aktivitu prehliadne.
Čiže ani pri AI bezpečnostných mechanizmoch sa nedá hovoriť o tom, že vďaka AI budú hlásenia automaticky bezchybné. Dôležité bude aj naďalej ich overovanie a kombinovanie viacerých bezpečnostných mechanizmov. Sú systémy, ktoré chránia pred vstupom do sieťovej infraštruktúry firmy a sú také, ktoré kontrolujú vnútornú časť.
Čo je shadow AI?
Firmy okrem všetkého dnes musia riešiť ešte bežnú situáciu, keď zamestnanci začnú používať AI nástroje bez vedomia alebo súhlasu IT oddelenia. Tento jav sa označuje ako shadow AI.
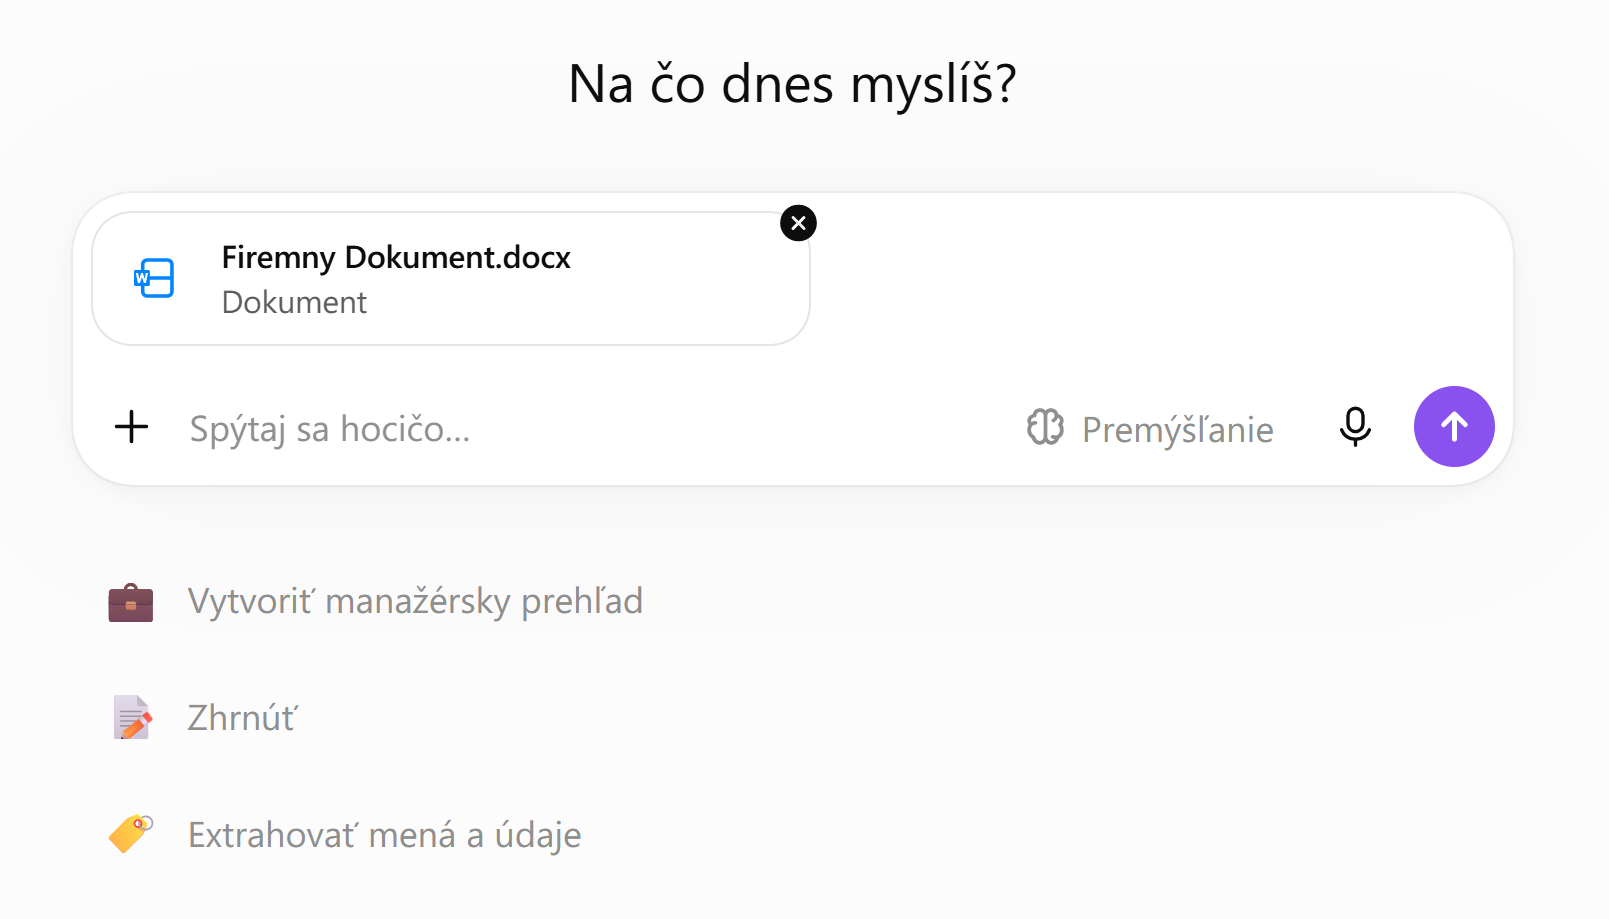
Používateľ môže napríklad vložiť interný dokument do verejne dostupného četbotu, aby si nechal pripraviť jeho zhrnutie. Z pohľadu používateľa môže ísť o praktický spôsob práce, z pohľadu firmy však môže vzniknúť problém s ochranou citlivých údajov. Nejde len o skúšanie rôznych AI nástrojov. Rizikové je aj používanie súkromných nástrojov ako ChatGPT, Gemini či iných.
Do externých AI služieb sa takto môžu dostať interné dokumenty, zdrojové kódy, obchodné informácie alebo osobné údaje. Firmy preto potrebujú mať pravidlá, ktoré určia, aké AI nástroje môžu zamestnanci používať a s akými údajmi.
Okrem toho si treba uvedomiť, že tieto nástroje nahrajú do svojho úložiska dokument aj vtedy, keď vo finále nezadáte prompt, čo s ním treba urobiť. Je to v rámci efektivity a šetrenia času. To znamená, že potiahnutím firemných Word či napríklad PDF dokumentov sú na cudzích serveroch aj keď neskôr napríklad ChatGPT zatvoríte a vôbec nič nebudete s dokumentmi robiť.
AI agenti
Vývoj sa zároveň posúva od klasických četbotov k AI agentom, aj keď sme si mysleli, že AI prehliadače budú ďalšie smerovanie. AI agenti sú výrazne pokročilejší a robia viac ako len odpovede na vaše otázky. Môžu plánovať úlohy, používať ďalšie nástroje, pristupovať k systémom a vykonávať konkrétne akcie.
Tým sa mení aj charakter bezpečnostného rizika. Pri bežnom četbotovi môže byť problémom napríklad únik informácií. AI agent však môže mať oprávnenie niečo vykonať. V tom je najväčšie riziko a ukazuje sa, že ani virtuálne oddelené prostredie nemusí stačiť na zaistenie bezpečnosti. To znamená, že firmy musia kontrolovať nielen samotné modely, ale aj ich integrácie, používané údaje, externé nástroje a oprávnenia.
ESET v rámci svojho výskumu analyzoval približne 1,1 milióna takzvaných skills, teda rozšírení alebo schopností, ktoré môžu AI agenti využívať. Výskumníci identifikovali tisícky prípadov, ktoré bolo treba preveriť, vrátane podozrivých alebo škodlivých prvkov.
Nová vrstva bezpečnosti
Firmy sa postupne dostali do situácie, keď už nestačí chrániť počítače, servery, siete a cloudové služby. Do firemnej infraštruktúry sa dostali AI modely, asistenti, agenti a ďalšie nástroje. A navyše bežnou a legitímnou cestou, napríklad zo zariadenia používateľov, ktorí vo firme pracujú.
AI môže pracovať s citlivými informáciami a zároveň mať prístup k interným systémom. Z pohľadu bezpečnosti sa preto stávajú ďalšou vrstvou infraštruktúry, ktorú treba monitorovať. Nehovoriac o tom, že AI agenti sa môžu pokúsiť vytvoriť si prístup k systémom, kam prístup bežne nemajú a nemá ho ani používateľ.
Firma by mala vedieť, kde sa AI používa, aké systémy k nej pristupujú, k akým údajom majú prístup a či ich používanie zodpovedá interným pravidlám. Bez takéhoto prehľadu sa ťažko niečo kontroluje, pretože na to je potrebné vedieť o AI nástrojoch vo firme a následne prijať pravidlá a postupy.
ESET má AI ochranu pre firmy
Bezpečnostné riešenia pre firmy od ESETu majú od 1. októbra 2026 špecializované funkcie na ochranu v AI segmente. Celkovo ide o súhrn viacerých funkcií, ktoré využije každá firma.
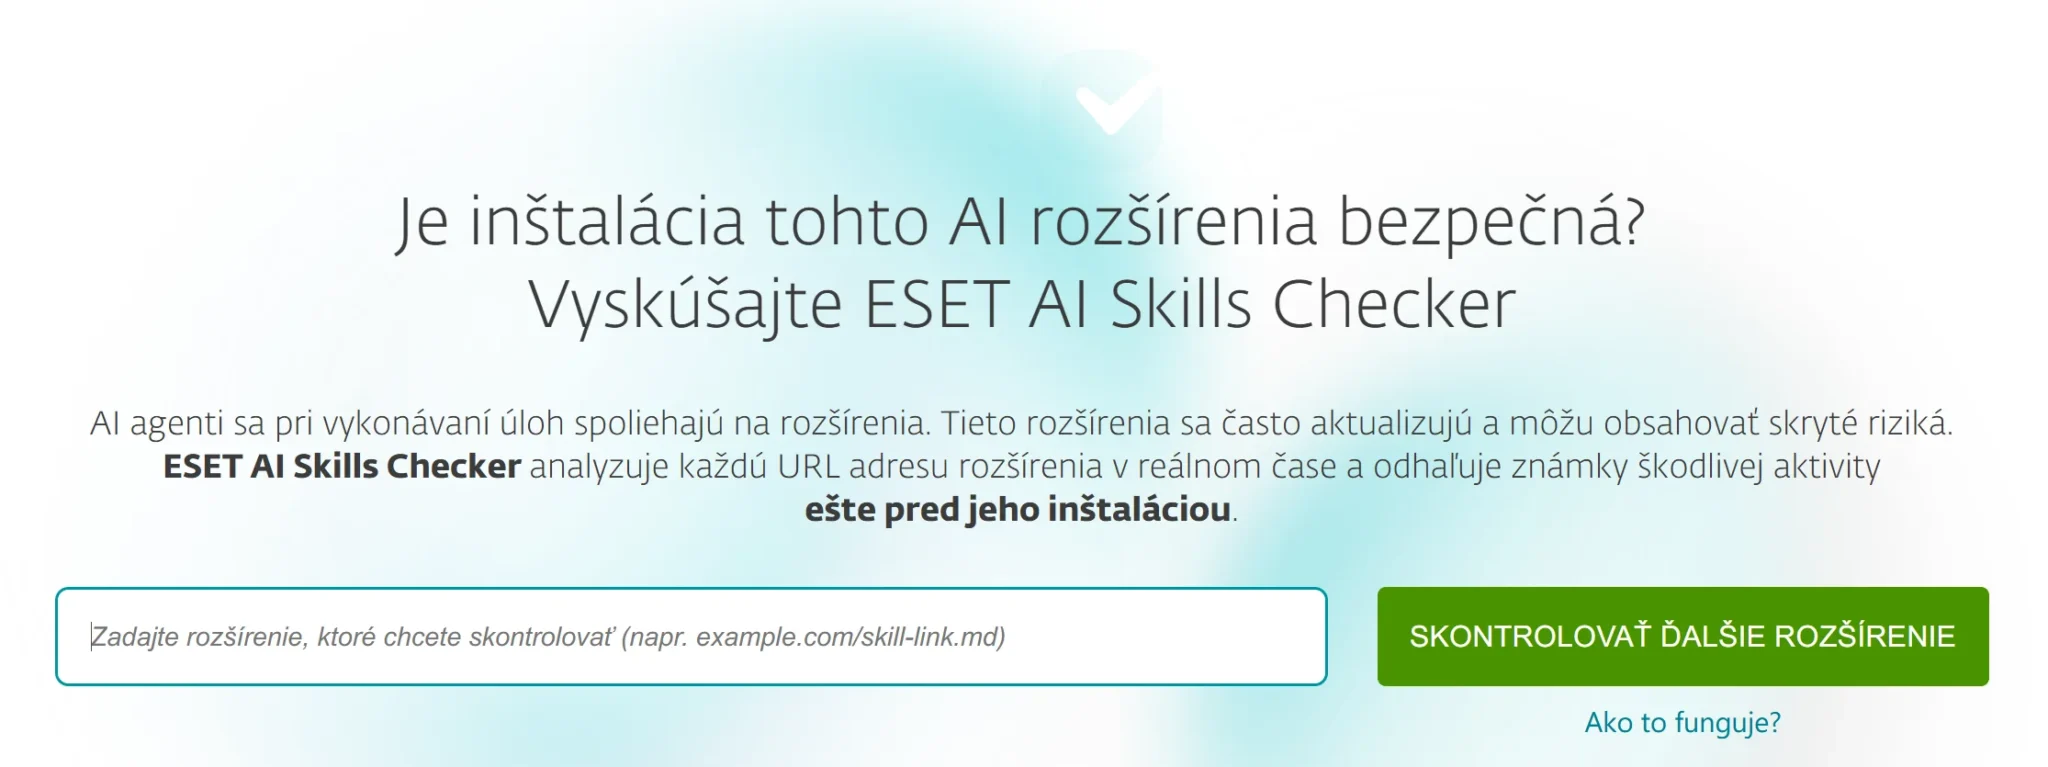
ESET ponúka aj bezplatný nástroj ESET AI Skills Checker, ktorý dokáže skontrolovať AI rozšírenie skôr, ako si ho nainštalujete. Stačí do webovej aplikácie zadať jeho adresu a počkať na výsledky kontroly.
Ochrana AI konverzácií – chráni pri interakciách s ChatGPT. Funkcia skenuje URL adresy v odpovediach tohto nástroja a v prípade rizika upozorní používateľa ešte skôr, ako na takúto adresu klikne. Rozpozná rôzne typy stránok či už phishingové alebo potenciálne nežiaduce weby. Okrem toho analyzuje skripty vygenerované cez AI, aby sa zabránilo spusteniu škodlivého kódu.
Ochrana AI agentov – kontroluje prístup, ktorý si agent umelej inteligencie vyžaduje, vrátane súborov, skriptov či externých zdrojov. Kontrola prebehne ešte predtým, ako agent danú požiadavku vykoná. Systém tak dokáže zachytiť napríklad nebezpečné súbory, škodlivé skripty, rizikové komponenty súvisiace s AI alebo podozrivé externé URL adresy.
Monitorovanie AI správania – odhaľuje hrozby počas ich činnosti. Problémom je, že nie všetky hrozby sa musia prejaviť ešte pred spustením AI agenta. Niektoré sa môžu objaviť až počas jeho činnosti. Práve na tento typ situácií sa zameriava monitorovanie AI správania, ktoré sleduje aktivitu agenta v reálnom čase. Dokáže upozorniť na nezvyčajné akcie, podozrivé pokusy o prístup, neočakávané vzory správania alebo rizikové zdroje, z ktorých sa agent pokúša sťahovať obsah.
Prečítajte si aj:


Podobné články
 Spolupráca
23. septembra 2026
6m
Startup Weekend Žilina #13: Zaži víkend, kde sa z nápadu rodí reálny biznis
23. septembra 2026
1m
Filmové novinky: The End of Oak Street vykradol Jurský park
23. septembra 2026
2m
Spojenie dvoch slovenských bánk je realitou. Stane sa tak už v novembri
22. septembra 2026
3m
Hodinky, ktoré prežijú vo vesmíre? Tvorca G-SHOCK už premýšľa, ako ich vyrobiť
 Spolupráca

20. septembra 2026
4m